الأمن السيبراني
أدلة عملية لحماية الحسابات والأجهزة والشبكات من التهديدات الرقمية اليومية.
مجتمع الموضوع
النقاش والخبرة حول الأمن السيبراني
اسأل، شارك تجربة عملية، وتابع الأشخاص الذين يضيفون معرفة حقيقية في هذا المجال.
1متابع
1نقاش
1سؤال
1مساهم
واجهة الموضوع
اختيار تحريري من محتوى الموضوعأبرز ما نتابعه
محوري
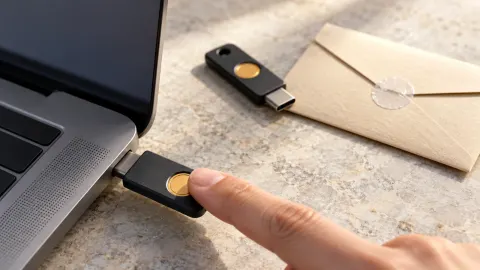
كيف تؤمّن حساباتك بالمصادقة الثنائية دون تعقيد
اختيار تطبيق مصادقة أو مفتاح أمان وربطه بخطة استرداد آمنة.
يتجدد مع النشر
06الأحدث في الموضوع
المادة المحورية
1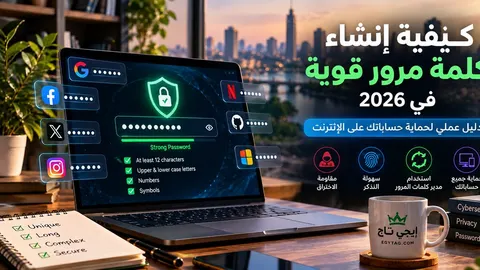
محوري
كيف تنشئ كلمة مرور قوية في 2026؟ الطول أهم من التعقيد المصطنع
إرشادات NIST الحديثة تضع الطول، التفرد، مدير كلمات المرور والمصادقة متعددة العوامل قبل قواعد التعقيد المرهقة.
مواد مترابطة
3
مترابط
كيف تكتشف رسائل التصيد قبل الضغط على الرابط
قراءة عنوان المرسل والرابط والسياق قبل تقديم أي بيانات.
مترابط
حماية اللابتوب والهاتف أثناء السفر
تقليل البيانات المحلية واستخدام قفل قوي وتجنب الشبكات غير الموثوقة.
مواد مساندة
14
مساند
كيف تختار مدير كلمات مرور مناسبًا وتبدأ استخدامه
معايير اختيار مدير كلمات المرور ونقل الحسابات إليه تدريجيًا.
مساند
Passkeys أم كلمات المرور: متى تكون مفاتيح المرور أفضل؟
فهم الفرق بين Passkeys وكلمات المرور وكيف تقلل مقاومة التصيد.
مساند
لماذا تحديثات الأمان مهمة وكيف تطبقها بدون تعطيل العمل
بناء نافذة تحديث منتظمة مع خطة رجوع عند حدوث مشكلة.
مساند
خطة نسخ احتياطي تقلل خسائر برامج الفدية
تطبيق قاعدة نسخ احتياطي متعددة النسخ مع نسخة منفصلة عن الجهاز.
مساند
كيف تراجع أذونات التطبيقات وتقلل سطح الهجوم
حذف الصلاحيات غير اللازمة ومراجعة التطبيقات القديمة.
مساند
ماذا تفعل إذا تعرض بريدك الإلكتروني للاختراق؟
تأمين البريد أولًا ثم تغيير وسائل الاسترداد وفحص الجلسات والحسابات المرتبطة.
مساند
Passkeys أم رمز التحقق؟ لماذا تختلف مقاومة التصيد
مقارنة بين Passkeys وOTP من زاوية التصيد وربط الاعتماد بالموقع وتجربة الاسترداد، مع توضيح أن كل طريقة تحل جزءًا مختلفًا من المشكلة.
مساند
عزل الكوكيز وملفات المتصفح: ما الذي يحميه فعلًا؟
شرح حدود عزل Cookies وBrowser profiles، وما الذي يفصله بالفعل وما الذي يحتاج طبقات أخرى مثل Storage وProxy وPermissions.
مساند
ماذا تفعل قبل الضغط على رابط مشبوه؟ قائمة عملية تقلل خطر التصيد
التصيد الناجح يعتمد غالبًا على الاستعجال والثقة في الرسالة. هذه الخطوات تحول القرار من رد فعل سريع إلى تحقق قابل للتكرار.
مساند
تأمين البريد الإلكتروني ضد الاستيلاء بخطوات قابلة للفحص
دليل عملي يشرح كيف تحمي حساب بريدك من الاستيلاء عبر خطوات تستطيع تنفيذها والتحقق من نتيجتها بنفسك داخل إعدادات الحساب دون أدوات مدفوعة، من كلمة المرور والمصادقة الثنائية إلى الجلسات وقواعد التمرير وبيانات الاستعادة.
مساند
مفاتيح المرور Passkeys مقابل كلمات المرور: متى تستخدم كل خيار؟
مفاتيح المرور تقلل مخاطر التصيد وإعادة استخدام كلمات السر، لكنها تتطلب فهم المزامنة والاسترداد وتوافق الأجهزة. يشرح هذا الدليل متى تنتقل إليها، ومتى تحتفظ بكلمة مرور قوية، وكيف تجهز بدائل عملية قبل فقدان هاتفك أو تغيير منصتك.
مساند
خطة استجابة مبسطة عند اكتشاف اختراق حساب شخصي
خطة عملية مرتّبة للتعامل مع اختراق حساب شخصي: من التقصّي والتأكد، إلى إنهاء الجلسات وتأمين البريد، ومراجعة الأجهزة والتفويضات، وتوثيق الأضرار والإبلاغ، ثم إعادة بناء الحماية وتجنّب التكرار عبر عادات أمنية بسيطة ومستمرة.
مساند
النسخ الاحتياطي ضد برامج الفدية: اختبار الاستعادة أهم من النسخ
دليل عملي يشرح لماذا لا تكفي النسخ الاحتياطية وحدها ضد برامج الفدية، وكيف تحوّل اختبار الاستعادة الدوري إلى قدرة تعافٍ حقيقية تحميك عند وقوع الهجوم فعلاً.
مساند
كيف تكتشف صفحات تسجيل الدخول الاحتيالية دون الاعتماد على الشكل؟
دليل عملي لبناء عادة فحص سريعة تعتمد على النطاق الفعلي وسلوك مدير كلمات المرور وشهادة الاتصال، بدلًا من الانطباع البصري الذي يسهل تقليده في صفحات الاحتيال الحديثة.