

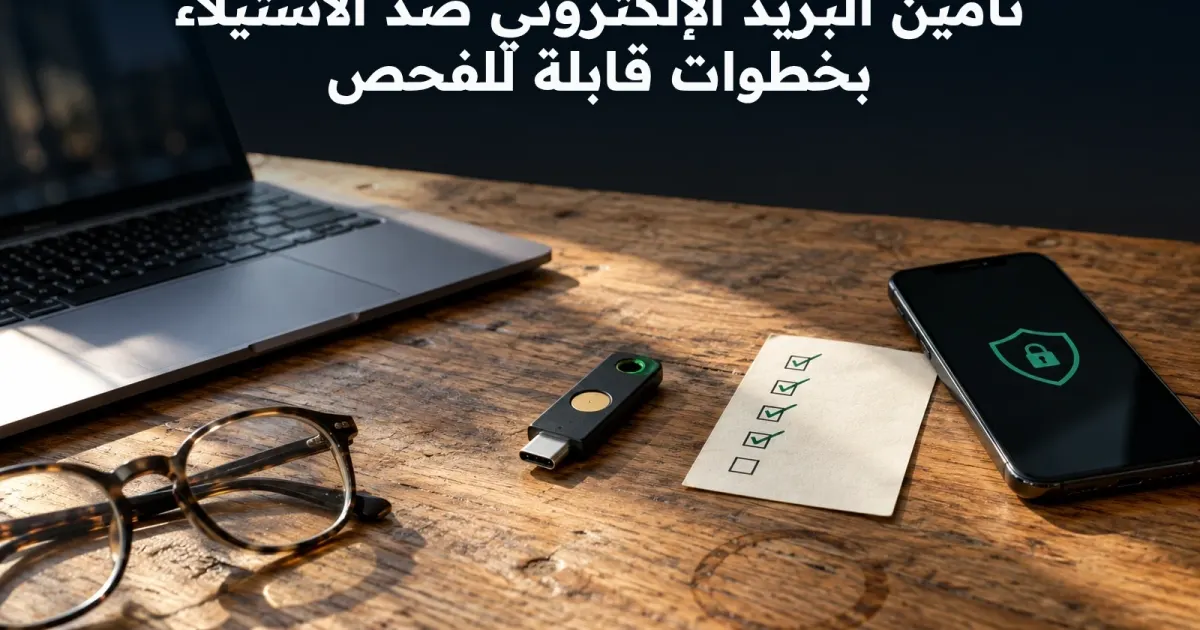
يمثل حساب البريد الإلكتروني اليوم المفتاح الرئيسي لهويتك الرقمية، لأن رسالة استعادة كلمة المرور لأي خدمة تقريبًا تصل إليه أولًا. لهذا السبب يستهدف المهاجمون البريد قبل غيره: من يسيطر على صندوق الوارد يستطيع إعادة تعيين حساباتك الأخرى، وقراءة رسائلك، وانتحال شخصيتك، وحتى حذف حسابك بالكامل. الخبر الجيد أن معظم حالات الاستيلاء لا تحتاج اختراقًا معقدًا، بل تستغل عادةً كلمة مرور معاد استخدامها من موقع مسرّب، أو رابط تصيّد يحاكي صفحة الدخول، أو صلاحية متروكة لتطبيق خارجي. هذا المقال لا يقدّم وعودًا مبهمة، بل يشرح خطوات محددة يمكنك تنفيذها ثم التحقق من نتيجتها بنفسك داخل إعدادات الحساب، من تدقيق كلمة المرور إلى اختيار أقوى طريقة مصادقة، ومراجعة الجلسات النشطة، وكشف قواعد التمرير المخفية وصلاحيات التطبيقات، وتأمين بيانات الاستعادة، والاستجابة السريعة عند ظهور مؤشرات الاستيلاء.
لماذا يُستهدف البريد وكيف يحدث الاستيلاء فعليًا
يُعد حساب البريد المفتاح الذي يفتح بقية حساباتك، لأن معظم الخدمات تعتمد عليه في تأكيد الهوية وإعادة تعيين كلمة المرور. لذلك يبدأ المهاجم عادةً من ثلاث نقاط: كلمة مرور أعدت استخدامها في موقع آخر تعرّض للتسريب، أو رسالة تصيّد تحاكي صفحة تسجيل الدخول فتلتقط بياناتك، أو موافقتك على صلاحية خبيثة لتطبيق خارجي. فهم هذه المسارات الثلاثة يجعلك ترتّب خطوات الحماية على أساس واقعي بدل الاعتماد على نصائح عامة.
لا يتوقف خطر الاستيلاء عند قراءة الرسائل، بل يمتد إلى إرسال رسائل احتيال باسمك، وتغيير كلمة المرور، وتحويل بيانات الاستعادة، وربما إغلاق الحساب. المفارقة أن معظم هذه الحالات لا تحتاج مهارة عالية، بل تستغل إعدادات متروكة على وضعها الافتراضي وعادات ضعيفة متكررة. لهذا سيركّز هذا الدليل على خطوات قابلة للفحص، أي أن كل خطوة تستطيع تنفيذها ثم التأكد من نتيجتها بنفسك داخل الإعدادات، دون الاعتماد على أدوات مدفوعة أو وعود غير مثبتة.
تدقيق كلمة المرور وإدارتها بطريقة قابلة للتحقق
ابدأ بتغيير كلمة المرور إلى عبارة طويلة فريدة لا تستخدمها في أي موقع آخر. الأفضل أن تتكون من أربع أو خمس كلمات عشوائية مترابطة يصعب تخمينها لكن يسهل تذكرها، مع أرقام ورموز لا تُنسخ من جملة شهيرة. المقياس العملي الذي يهم هو الطول والتفرد، لا علامات التعجب المتكررة، لأن أدوات التخمين الحديثة تتجاوز التعقيد الشكلي بسرعة كبيرة مقارنة بجملة طويلة غير متوقعة.
استخدم مدير كلمات مرور لتوليد الكلمات الطويلة وحفظها، وفعّل حمايته بكلمة مرور رئيسية قوية أو بمفتاح مادي. وعند التسجيل في خدمة جديدة لا تُدخل كلمة مرور البريد نفسها مطلقًا. تحقّق بعد التغيير من أن كلمة المرور الجديدة تعمل فعلًا، وأن البريد الاحتياطي ورقم الهاتف محدّثان، لأن أي بيانات استعادة قديمة أو منسيّة تبقى ثغرة مفتوحة يمكن استغلالها لاحقًا.
تفعيل المصادقة الثنائية واختيار الطريقة الأقوى
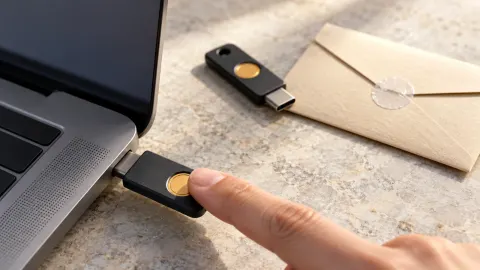
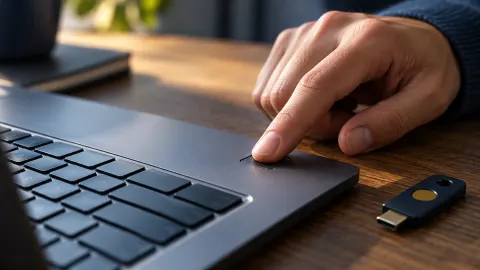
تضيف المصادقة الثنائية طبقة ثانية لا تكفي معها كلمة المرور وحدها للدخول. رتّب الخيارات من الأقوى إلى الأضعف: مفتاح أمان مادي أو مفتاح مرور مدمج، ثم تطبيق مصادقة يُنتج رموزًا متغيّرة، ثم رسائل نصية كأضعف خيار بسبب احتمال تعرّض الشريحة للاستبدال. اختر الطريقة الأقوى التي يدعمها مزوّد البريد لديك، وفضّل تطبيق المصادقة على الرسائل النصية كلما أمكن.
بعد التفعيل لا تتوقف عند مجرد رؤية الخيار مفعّلًا، بل اختبره عمليًا بالخروج من الحساب ثم الدخول، وتأكد أن الرمز المطلوب وصل عبر الطريقة التي اخترتها فعلًا. سجّل رموز الاسترداد في مكان منفصل وآمن، لأن فقدان جهاز المصادقة دون رموز احتياطية قد يحوّل الحماية القوية إلى قفل دائم يمنعك أنت من حسابك.
فحص الجلسات والأجهزة النشطة بانتظام
تعرض معظم خدمات البريد قائمة بالأجهزة والجلسات التي سجّلت الدخول حاليًا، مع وقت آخر نشاط ونوع المتصفح ونظام التشغيل. افتح هذه القائمة وأزل كل جلسة لا تتعرّف عليها. امنح انتباهًا خاصًا للجلسات القريبة زمنيًا من تغيير كلمة المرور، لأن المهاجم قد يبقي جلسة مفتوحة حتى بعد أن تسدّ ثغرة الدخول من طرفك.
لتحويل هذه الخطوة إلى عادة قابلة للفحص، حدّد موعدًا أسبوعيًا ثابتًا لمراجعة القائمة وسجّل ما أزلته. راقب أيضًا بيانات الدخول الأخيرة إن توفّرت، وابحث عن مواقع أو دول غير معتادة بالنظر إلى مكان إقامتك. أي جلسة لا تتعرّف عليها هي سبب كافٍ لتغيير كلمة المرور وإبطال كل الجلسات فورًا، لا للانتظار والتردد.
مراجعة قواعد التمرير والتفويض داخل صندوق الوارد
من أكثر أساليب الاستيلاء خفاءً إضافة قاعدة تمرير تُرسل نسخًا من رسائلك إلى عنوان المهاجم دون تغيير كلمة المرور. افحص قسم القواعد والفلاتر والتمرير وابحث عن أي عنوان خارجي لا تتذكّر أنك أضفته. انتبه كذلك إلى قواعد الحذف أو الوسم التلقائي التي قد تخفي تحذيرات أمنية مهمة عن نظرك فتمنعك من ملاحظة النشاط المشبوه.
راجع أيضًا صلاحيات التفويض التي تمنح شخصًا أو تطبيقًا آخر قراءة بريدك أو الإرسال نيابة عنك. هذه الصلاحيات قد تُمنح مرة واحدة عبر رابط موافقة ثم تبقى نشطة سنوات دون أن تتذكرها. أزل ما لا تحتاجه، ودوّن قائمة بما أبقيتَه وسبب الإبقاء عليه، حتى تصبح المراجعة لاحقًا عملية واضحة وقابلة للتحقق بدل الاعتماد على الذاكرة.
تأمين خيارات الاستعادة ومنع إعادة التعيين الخبيثة
بيانات الاستعادة هي الباب الخلفي للحساب، لذا تأكد أن عنوان البريد الاحتياطي ورقم الهاتف يعودان إليك، وأن المهاجم لم يضف بياناته الخاصة. بعض الخدمات تتيح أسئلة أمان قد تكون إجاباتها معروفة من محتوى صفحتك العامة، فاستبدلها ببيانات يصعب استنتاجها أو أوقف استخدامها إن أمكن ذلك في الإعدادات.
فعّل التنبيهات التي تخبرك بمحاولات تسجيل الدخول من أجهزة جديدة. واختبر مسار الاستعادة بنفسك قبل أن تحتاجه: حاول استعادة الحساب من متصفح آخر ولاحظ هل وصل التأكيد إلى المكان الصحيح. إن اكتشفت أن التحقق يذهب إلى عنوان لا تتحكم به، فأصلحه فورًا، لأن ذلك أخطر من كلمة مرور ضعيفة وحدها.
إدارة كلمات مرور التطبيقات والصلاحيات الخارجية
عندما تتصل تطبيقات مثل برامج البريد أو أدوات الأتمتة بحسابك، فقد تطلب كلمة مرور تطبيق منفصلة، وهي كلمة طويلة تُستخدم مرة واحدة بدل كلمة مرورك الأساسية. أنشئ لكل جهاز أو تطبيق كلمة مستقلة، وبذلك تستطيع إبطال واحدة عند الحاجة دون أن تكسر اتصال بقية الأجهزة بحسابك.
البديل الأخطر هو منح تطبيق خارجي صلاحية قراءة البريد كاملة عبر شاشة الموافقة. راجع قائمة التطبيقات المتصلة دوريًا وأزل أي تطبيق لا تثق به أو لا تستخدمه. تذكّر أن سحب الصلاحية لا يغيّر كلمة المرور تلقائيًا، لذا اجمع بين المراجعة الدورية والتحقق من الجلسات النشطة معًا بدل الاكتفاء بخطوة واحدة.
التعامل مع مؤشرات الاستيلاء والاستجابة السريعة
من علامات الاستيلاء المبكرة توقف وصول الرسائل فجأة، أو شكاوى من أصدقاء وصلتهم رسائل غريبة باسمك، أو إشعارات تغيير إعدادات لم تُجرِها أنت. عند ظهور أي منها لا تتأخر: بدّل كلمة المرور من جهاز موثوق، ثم أبطل كل الجلسات النشطة، ثم أزل قواعد التمرير والصلاحيات الغريبة بالترتيب نفسه.
بعد السيطرة على الموقف افحص صندوق المُرسَل والمسودات بحثًا عن رسائل لم تكتبها، وراجع التوقيعات والإجابات التلقائية. أخبر جهات اتصالك بوجود محاولة احتيال محتملة حتى لا ينخدعوا. الاستجابة المنظمة خلال ساعات تقلّل الضرر بدرجة كبيرة، بينما تجاهل العلامات الأولى يمنح المهاجم وقتًا كافيًا لتثبيت وصوله.
عادات يومية تحافظ على تحصين الحساب
خصّص مراجعة سريعة كل أسبوع: افتح إعدادات الأمان، وتأكد من كلمة المرور، وراجع الجلسات، وافحص قواعد التمرير والتطبيقات المتصلة. هذه الدورة القصيرة تكشف التغييرات غير المتوقعة قبل أن تتحول إلى مشكلة أكبر. واجعل التنبيهات الأمنية تصل إلى جهاز تراه يوميًا حتى لا تبقى تحذيرات مهمة دون قراءة.
علّم نفسك ممارسة أساسية في مكافحة التصيّد: افتح مواقع الخدمات الحساسة بكتابة العنوان يدويًا أو من إشارة محفوظة، لا من روابط داخل الرسائل. لا تشارك رموز التحقق مع أي شخص، ولا تمنح صلاحية الدخول عبر رسالة أو مكالمة. هذه العادات البسيطة، إلى جانب الخطوات التقنية، تسدّ الحلقة الأضعف التي تُستغل غالبًا.
أسئلة شائعة
هل تحمي المصادقة الثنائية حساب البريد من كل محاولات الاستيلاء؟
لا، المصادقة الثنائية ترفع الحاجز كثيرًا لكنها لا تمنع الموافقة على تصيّد يسرق جلسة الدخول، ولا تمنع منح صلاحية خبيثة لتطبيق خارجي. لذلك يجب دمجها مع مراجعة الجلسات والصلاحيات، وعدم مشاركة رموز التحقق مع أي شخص، واستخدام مفتاح مادي عند توفره. الحماية الفعالة نتيجة تراكم طبقات متعددة، وليست خيارًا واحدًا يكفي وحده.
كيف أتأكد أن حسابي لم يُخترق فعلًا؟
افحص سجل الجلسات النشطة وبيانات الدخول الأخيرة وأزل ما لا تعرفه. راجع قواعد التمرير والتفويض والتطبيقات المتصلة، وتأكد من بيانات الاستعادة. راقب صندوق المُرسَل بحثًا عن رسائل غريبة. وجود أي عنصر لا تتذكّر أنه من إعدادك يعني ضرورة تغيير كلمة المرور وإبطال كل الجلسات فورًا، لا الاكتفاء بالمراقبة.
ما أسرع خطوة إذا شككت أن بريدي مُسيطر عليه؟
من جهاز موثوق بدّل كلمة المرور أولًا، ثم أبطل كل الجلسات النشطة، ثم أزل قواعد التمرير والصلاحيات الغريبة بالترتيب. تحقق أن بيانات الاستعادة ما زالت تعود إليك وليست لعنوان آخر. بعد استعادة الوصول راجع الإعدادات كلها وأخبر جهات اتصالك. التنفيذ السريع يقلّل الضرر الذي قد يبقى حتى بعد استعادة الدخول.
هل رسائل التحقق النصية أقوى من تطبيقات المصادقة؟
لا، تطبيقات المصادقة والمفاتيح المادية أقوى لأن الرسائل النصية قد تُعترض عبر استبدال شريحة الهاتف أو تحويلها. استخدم الرسائل النصية كخيار احتياطي فقط عندما لا يتوفر غيرها، وفضّل تطبيق مصادقة أو مفتاحًا ماديًا عندما يدعم مزوّد البريد ذلك، مع الاحتفاظ دائمًا برموز الاسترداد في مكان آمن ومنفصل.





شارك في تقييم ونقاش المقال
رأيك يضيف قيمة للمقال ويساعدنا على تحسين المحتوى والنقاش حوله.
النقاش
جارٍ تحميل التعليقات…