

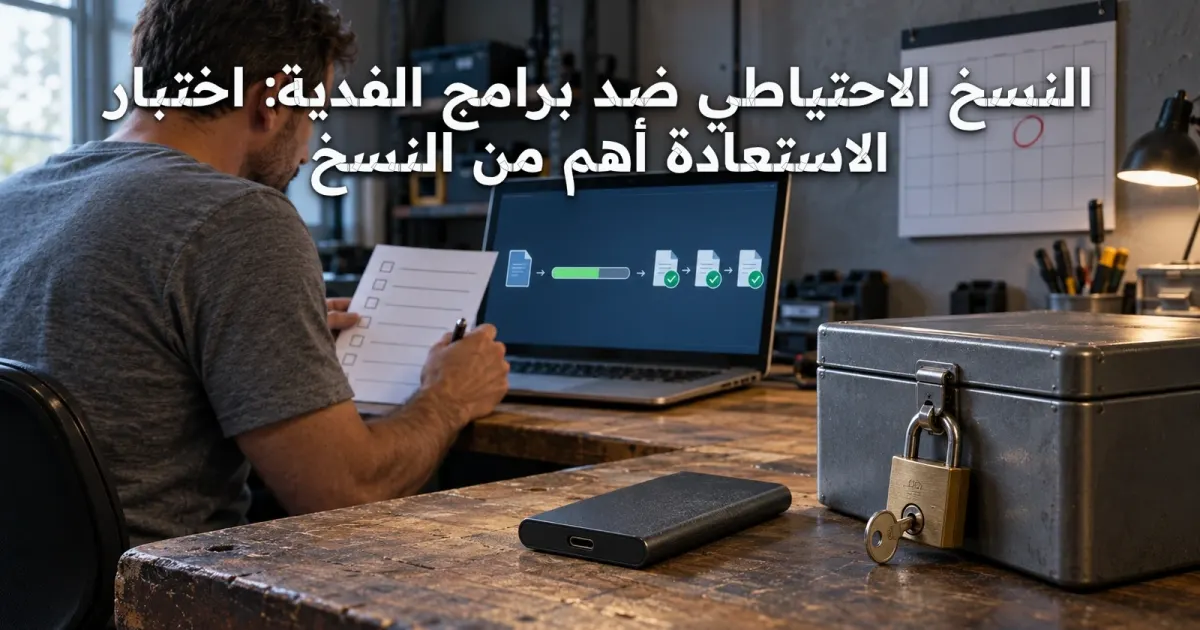
تخيّل أنك تحتفظ بنسخ احتياطية يومية، ثم يأتي يوم تُشفَّر فيه ملفاتك ببرنامج فدية، فتحاول الاستعادة لتكتشف أن النسخ نفسها مشفّرة أو تالفة أو غير مكتملة. هنا يظهر الفرق الجوهري بين امتلاك نسخة وبين امتلاك قدرة حقيقية على الاستعادة. النسخ الاحتياطي خطوة ضرورية لكنها ليست ضماناً؛ فالضمان يُبنى على اختبار دوري يثبت أن البيانات قابلة للاسترجاع ضمن زمن مقبول. في هذا الدليل العملي نشرح لماذا يُعدّ اختبار الاستعادة أهم من عملية النسخ ذاتها، وكيف تصمّم بيئة نسخ مقاومة لبرامج الفدية، وكيف تنفّذ تمارين استعادة واقعية، وما الأخطاء الشائعة التي تجعل النسخة موجودة لكن الاستعادة مستحيلة. سنركّز على معايير قابلة للقياس مثل نقطة هدف الاستعادة وزمن هدف الاستعادة، وعلى بناء خط دفاع متعدد الطبقات يجمع بين النسخ غير المتصلة والنسخ غير القابلة للتعديل، ثم نوضح خطوات عملية لتجربة الاستعادة على بيئة معزولة قبل الاعتماد عليها وقت الحاجة الفعلية.
المشكلة الحقيقية: نسخة موجودة لا تعني بيانات قابلة للاستعادة
كثير من المؤسسات والأفراد يطمئنّون إلى لوحة تحكم تعرض علامات خضراء ورسائل نجاح بعد كل عملية نسخ، فيظنّون أن الحماية مكتملة. لكن نجاح عملية النسخ يقيس فقط أن البيانات كُتبت إلى الوجهة، ولا يقيس إطلاقاً أن الإنسان قادر على إعادة بناء الخدمة منها. برامج الفدية الحديثة لا تكتفي بتشفير ملفاتك؛ إنها تبحث تحديداً عن النسخ المتصلة والمثبّتة، وتحذف اللقطات، وتشفّر أقراص النسخ إن استطاعت الوصول إليها بصلاحيات مرتفعة. لذلك فإن مؤشر النجاح الحقيقي ليس وجود النسخة، بل إثبات أن الاستعادة تعمل ضمن زمن مقبول.
الخطأ الشائع هو اعتبار النسخ مهمة تقنية تنتهي عند اكتمال الجدولة. عملياً، النسخة التي لم تُختبر هي افتراض غير مؤكد، وقد تفشل لأسباب بسيطة: ملف مفاتيح تالف، نسخة قاعدة بيانات غير متسقة، أو إذن وصول منتهي الصلاحية. عند وقوع الهجوم يكون الوقت ضيقاً والضغط عالياً، ولا مجال لاكتشاف هذه العيوب لأول مرة. الاختبار الدوري هو الوسيلة الوحيدة لتحويل النسخ من مجرد ملف محفوظ إلى قدرة تعافٍ موثوقة. اجعل السؤال الدائم ليس هل لدينا نسخة، بل متى آخر مرة أعدنا منها خدمة كاملة بنجاح؟
الفرق بين النسخ والاستعادة: نقطة هدف الاستعادة وزمن هدف الاستعادة
لفهم الفرق بين النسخ والاستعادة نحتاج معيارين واضحين: نقطة هدف الاستعادة، أي أقصى قدر من البيانات يمكن أن نخسره ويُقاس بالزمن، وزمن هدف الاستعادة، أي المدة القصوى المقبولة لإعادة الخدمة بعد العطل. النسخ يحدد جزئياً نقطة هدف الاستعادة، لكنه لا يضمن زمن هدف الاستعادة إطلاقاً. فاستعادة قاعدة بيانات ضخمة أو نظام تشغيل كامل قد تستغرق ساعات أو أياماً حسب حجم البيانات وسرعة الشبكة وإجراءات الفحص. لذلك يجب تحديد الرقمين مسبقاً بناءً على أهمية الخدمة، ثم إثباتهما بالتجربة لا بالأمنيات.
عند اختبار الاستعادة لا تكتفِ بقياس نجاح فك الضغط أو استعادة الملفات؛ قِس الزمن الفعلي من لحظة القرار حتى عودة الخدمة للعمل واختبارها وظيفياً. سجّل العقبات التي واجهت الفريق، مثل انتظار تنزيل البيانات من الخارج أو بطء فك التشفير أو خطوات إعادة التهيئة اليدوية. هذه التفاصيل هي التي تكشف الفجوة بين الوضع النظري والواقع. بعد كل تجربة قارن النتيجة الفعلية بالهدف المعلن، وحدّث الخطة أو الأهداف إن لزم، لأن الاستعادة عملية هندسية قابلة للقياس والتحسين المستمر.
قاعدة 3-2-1-1-0 وكيف تُترجم عملياً
قاعدة 3-2-1-1-0 إطار عملي مفيد ضد الفدية: ثلاث نسخ من البيانات، على نوعين مختلفين من الوسائط، مع نسخة واحدة خارج الموقع، ونسخة واحدة غير متصلة أو غير قابلة للتعديل، وصفر أخطاء بعد التحقق. المبدأ الأخير هو الأهم عند الاختبار، لأنه يحوّلك من الاعتماد على افتراض السلامة إلى إثباتها بالفحص الدوري. الهدف من تعدد الوسائط والمواقع أن تعطّل نقطة واحدة، مثل خادم أو حساب أو حتى موقع بأكمله، لا يمحو كل إمكانيات التعافي دفعة واحدة أمام هجوم سريع وواسع.
طبّق القاعدة عملياً بحيث لا تصل صلاحيات كتابة النسخ إلى نفس الحساب الذي يدير الإنتاج؛ فإصابة جهاز المدير لا يجب أن تمنح المهاجم مفتاح مسح النسخ. اجعل النسخة الخارجية تُنسخ بطريقة أحادية الاتجاه، وارفع النسخة غير المتصلة بجدولة يتوقف فيها الاتصال فعلاً لا منطقياً فقط. وأخيراً اربط كل عنصر بالتحقق: تجزئات، فحص استعادة لعيّنات، وسجلات تُراجع. القاعدة لا قيمة لها إن بقيت شعاراً على ورقة؛ قيمتها في التنفيذ المنضبط والاختبار المتكرر.
النسخ غير المتصلة والنسخ غير القابلة للتغيير
النسخ غير المتصلة تعني عملياً أن وسيط النسخ منفصل فيزيائياً أو منطقياً عن الشبكة معظم الوقت، بحيث لا يستطيع رمز خبيث الوصول إليه حتى لو امتلك المهاجم صلاحيات مرتفعة على الأجهزة المتصلة. هذا الفصل هو ما يمنحك نقطة ارتكاز أخيرة عند الإصابة. لكن الفصل وحده لا يكفي؛ يجب أن تكون هناك إجراءات واضحة لإعادة توصيل الوسيط، ونسخ نسخة حديثة، ثم فصله مجدداً، مع توثيق تاريخ آخر نسخة وما تحتويه بدقة.
أما النسخ غير القابلة للتعديل فتعتمد على آليات مثل قفل الكائنات وسياسات الاحتفاظ التي تمنع الحذف أو التعديل خلال مدة محددة، حتى من قِبل مسؤول يملك صلاحيات واسعة. هذا يحمي من سيناريو تعرّض حسابات المسؤولين للسرقة. لكن انتبه إلى الإعدادات الفعلية: سياسة احتفاظ قصيرة أو نسخ محفوظة في نفس حساب الإنتاج تُفقد الحماية. اختبر محاولة حذف نسخة بقصد، وتأكد أن النظام يرفضها ويُسجّل المحاولة. الحماية الحقيقية تُقاس بمقاومتها للفشل لا بوجودها في الواجهة.
كيف تختبر الاستعادة دون تعطيل العمل
لاختبار الاستعادة دون تعطيل العمل أنشئ بيئة استعادة معزولة ومحاكية، شبكة منفصلة وأجهزة اختبار بلا اتصال مباشر بالإنتاج. استعد فيها عيّنات من البيانات الفعلية لا بيانات تجريبية، لأن المشكلات الحقيقية تظهر مع التعقيد الفعلي: مسارات طويلة، أسماء ملفات غريبة، أحجام كبيرة، وتبعيات بين الخدمات. وثّق كل خطوة زمنياً، وسجّل من نفّذها وما الأدوات المستخدمة. الهدف ليس إثبات أن الأداة تعمل، بل إثبات أن فريقك يعرف ماذا يفعل بالضبط عند الضغط.
نظّم الاختبار على مستويات متدرجة: فحص أسبوعي آلي لسلامة النسخ واستعادة عيّنات صغيرة، وتمرين شهري لاستعادة نظام أو خدمة كاملة، وتمرين موسّع كل ربع أو نصف سنة يشمل سيناريو فقدان الموقع الأساسي بالكامل. هذا التدرّج يمنع الإنهاك ويبني عادة مؤسسية. اجعل نتائج كل تمرين تُراجع في اجتماع دوري، وضع قائمة إجراءات تصحيحية بمواعيد محددة. بدون جدولة وإلزام، سيتحوّل الاختبار إلى نشاط موسمي يُلغى عند أول ضغط تشغيلي.
اختبار الاستعادة الجزئية والكاملة وقواعد البيانات
تختلف الاستعادة الجزئية عن الكاملة اختلافاً جوهرياً في التعقيد. استعادة ملف أو مجلد مفرد عملية بسيطة غالباً، لكنها لا تختبر الأجزاء التي تفشل عادة: إعدادات النظام، الحسابات، الصلاحيات، وربط الخدمات ببعضها. الاستعادة الكاملة تكشف نقاط الفشل الحقيقية مثل ترتيب الإقلاع وتسلسل تشغيل الخدمات والاعتماد على موارد خارجية. لذلك اجعل الاستعادة الجزئية فحصاً متكرراً سريعاً، بينما تبقى الاستعادة الكاملة هي الاختبار الحاسم الذي يثبت الجاهزية الفعلية.
مع قواعد البيانات انتبه إلى الاتساق المعاملاتي ونقطة الاستعادة الزمنية. نسخة مأخوذة أثناء الكتابة قد تكون غير متسقة ما لم تُجرَ بطريقة تراعي المعاملات أو مع سجلات التغيير. اختبر الاستعادة إلى لحظة محددة قبل حدث ضار مفترض، وتأكد من سلامة الفهارس والعلاقات وسجلات التدقيق. المستخدم لا يرى الملف فقط؛ يرى بيانات مترابطة يجب أن تكون صحيحة وكاملة. فشل الاتساق قد لا يظهر وقت الاستعادة، بل لاحقاً في تقارير خاطئة أو معاملات مفقودة.
محاكاة سيناريو الهجوم بدل الاعتماد على الحظ
لأن الفدية تهاجم البشر والصلاحيات لا الملفات فقط، صمّم تمريناً يحاكي سيناريو عدائياً لا سيناريو عطل عادي. افترض أن حساب مسؤول سُرق، وأن المهاجم يعرف بنية النسخ ويحاول حذفها. في هذا الوضع اسأل: هل يمكنه الوصول إلى لوحة النسخ؟ هل يستطيع مسح اللقطات أو تعديل سياسات الاحتفاظ؟ اختبر فعلياً محاولات حذف وتعطيل بقصد، وراقب هل نجحت الحماية أم انكشفت ثغرة في فصل الصلاحيات.
أضف تمريناً مكتبياً قبل التنفيذ يناقش فيه الفريق قرارات الاستجابة: من يعلن الحادث، من يفصل الشبكة، من يقرر توقيت الاستعادة، وكيف نتجنب إعادة إدخال النسخة المصابة. وثّق أيضاً سيناريو أسوأ حالة: فقدان النسخة الأساسية والاحتياطية معاً، والاعتماد على نسخة خارجية قديمة. هذه التمارين تكشف الافتراضات الخاطئة التي لا تظهر في الاختبارات التقنية الهادئة، وتُعدّ الفريق نفسياً وتنظيمياً لاتخاذ قرارات صعبة بسرعة ووضوح.
أخطاء شائعة تُفشل الاستعادة عند الحاجة
من أكثر أسباب فشل الاستعادة غياب المفاتيح وكلمات المرور. فإذا كانت النسخ مشفّرة، وهي ممارسة جيدة، لكن مفاتيحها محفوظة فقط على الخادم المصاب أو في مدير كلمات مرور لا يمكن الوصول إليه، تصبح النسخة عديمة الفائدة. وبالمثل، شهادات منتهية أو رموز وصول مرتبطة بحسابات عُطّلت. الحل هو حفظ أسرار الاستعادة في مكان منفصل ومحمي وورقي عند الضرورة، واختبار استخدامها فعلياً، لا الاكتفاء بافتراض توفرها وقت الحاجة.
أخطاء شائعة أخرى: اختلاف إصدارات البرمجيات بين بيئة النسخ وبيئة الاستعادة، وتوثيق ناقص للتبعيات وإعدادات الشبكة، وافتراض أن الأداة ستتولى كل شيء دون تدخل بشري. حتى سرعة الشبكة قد تكون عقبة عندما تصل بيانات ضخمة من موقع خارجي. حصّن خطتك بمراجعة قائمة تحقق قبل كل تمرين: هل لدينا المفاتيح، هل الإصدارات متوافقة، هل لدينا عنوان شبكة بديل، هل نعرف من يتخذ القرار؟ هذه التفاصيل الصغيرة هي ما يفصل بين استعادة سلسة وأزمة مطوّلة.
توثيق خطة الاستعادة وتوزيع الأدوار
الاستعادة الفعّالة تحتاج دليلاً مكتوباً واضحاً يعرف فيه كل شخص دوره. اكتب خطوات متسلسلة لكل خدمة: من يبدأ، بأي أدوات، بأي ترتيب، وكيف نتحقق من النجاح. حدّد مسؤولاً واحداً للقرار وقائمة بدلاء إن كان غير متاح. أنشئ شجرة اتصال لا تعتمد على البريد الإلكتروني أو الدلائل الداخلية فقط، لأن هذه قد تكون هي نفسها معطلة أو مصابة. الدليل يجب أن يكون قابلاً للتنفيذ من شخص لم يشارك في كتابته.
احفظ نسخة من الخطة ومفاتيح الاستعادة وتفاصيل الاتصال خارج الأنظمة التي قد تُصاب، ورقياً أو على وسيط منفصل. راجع الخطة بعد كل تمرين وحدّثها بالتغييرات التي اكتشفتها: خطوة ناقصة، أمر خاطئ، شخص غادر الفريق، أو خدمة تغيّرت بنيتها. الخطة التي لا تُحدَّث تصبح بسرعة مضللة وخطيرة، لأنها تمنح إحساساً زائفاً بالجهوزية. اجعل تحديثها جزءاً من مسؤولية موثقة، لا عملاً تطوعياً يُنسى.
قياس النتائج والتحسين المستمر
لقياس فعالية الاستعادة تابع مؤشرات ملموسة: الزمن الفعلي للاستعادة مقارنة بالهدف، نسبة البيانات المستعادة بنجاح، عدد الخطوات اليدوية المطلوبة، وعدد العيوب المكتشفة في كل تمرين. هذه الأرقام تحوّل النقاش من آراء إلى حقائق، وتكشف بسرعة أضعف حلقة في السلسلة. راقب أيضاً تكرار الأعطال نفسها بين التمارين؛ فإن تكرر خطأ ما مرتين، فهو ليس حادثاً عارضاً بل خللاً نظامياً يستحق استثماراً في الإصلاح.
التحسين المستمر يعني أن كل تمرين ينتج إجراءات تصحيحية بمواعيد ومسؤولين، ثم اختباراً يتحقق من أنها نجحت. وازن بين طموح الاستعادة الكاملة وتكلفتها ووقتها، فقد يكون من الحكمة استعادة الخدمات الحرجة أولاً ثم الباقي تدريجياً. أخيراً، لا تكتف باختبار النسخ الشهرية؛ اجعل الاستعادة اختباراً دائماً. الخصم يستمر في التطور، وخطتك يجب أن تتطور معه. النسخة التي تستعيدها بنجاح اليوم هي الأمان الحقيقي، وكل ما عدا ذلك مجرد تخزين.
أسئلة شائعة
كيف أعرف أن نسختي الاحتياطية قابلة للاستعادة فعلاً وليست مجرد ملف محفوظ؟
الطريقة الوحيدة هي تجربة الاستعادة الفعلية على بيئة معزولة، لا الاكتفاء بقراءة سجل نجاح النسخ. اختر عيّنة من البيانات أو خدمة كاملة، وأعد بناءها من النسخة، وقس الزمن والجهد المطلوبين. تأكد من أن الملفات تفتح، وأن قاعدة البيانات متسقة، وأن الخدمة تعمل وتتواصل مع بقية الأنظمة. سجّل العقبات، وقارن النتيجة بمعاييرك المعلنة. إن نجحت الاستعادة مرات متعددة وبأشخاص مختلفين، يمكنك حينها اعتبار النسخة موثوقة.
هل يكفي النسخ السحابي وحده لحمايتي من برامج الفدية؟
النسخ السحابي مفيد لكنه ليس حماية كاملة بحد ذاته. إذا كانت صلاحيات الكتابة والحذف في السحابة مرتبطة بحسابك نفسه، فقد يستخدم المهاجم هذه الصلاحيات لمسح النسخ بعد سرقة بيانات الاعتماد. لذلك يُستحسن الجمع بين النسخ السحابي ونسخة غير متصلة أو غير قابلة للتعديل، وفصل الحسابات والصلاحيات، والتحقق الدوري بإجراء استعادة فعلية. تعدد الطبقات هو ما يصعّب مهمة المهاجم، أما الاعتماد على مصدر واحد فيُبقي أمامه فرصة واحدة كافية للنجاح.
كم مرة يجب أن أختبر الاستعادة في المؤسسة؟
يعتمد التكرار على حساسية البيانات وتكلفة التوقف عن العمل، لكن قاعدة عملية شائعة تجمع بين فحص آلي متكرر لسلامة النسخ واستعادة عيّنات صغيرة، وتمرين شهري لاستعادة خدمة كاملة، وتمرين موسّع كل ربع أو نصف سنة يشمل سيناريو فقدان الموقع الأساسي. المهم أن يكون الاختبار منتظماً وموثقاً وله نتائج تُتابع. التمرين النادر جداً يفقد الفريق مهارته، والتمرين العشوائي بلا متابعة يهدر الجهد دون تحسين فعلي.
ماذا أفعل إذا اكتشفت أن النسخ الاحتياطية نفسها مشفّرة ببرنامج فدية؟
أولاً افصل الأنظمة المصابة عن الشبكة وامنع انتشار التشفير، وأوقف مهام النسخ أو غيّرها حتى لا تستبدل النسخ السليمة بنسخ مصابة. ثم حدّد أحدث نسخة موثوقة معروفة السلامة، واعتمد على النسخة غير المتصلة أو غير القابلة للتعديل إن توفرت. لا تفترض أن النسخة القديمة سليمة دون فحص؛ استعدها في بيئة معزولة وتحقّق من البيانات. وأخيراً راجع ثغرة الوصول التي سمحت بوصول المهاجم إلى النسخ وأصلحها قبل إعادة الخدمة.





شارك في تقييم ونقاش المقال
رأيك يضيف قيمة للمقال ويساعدنا على تحسين المحتوى والنقاش حوله.
النقاش
جارٍ تحميل التعليقات…