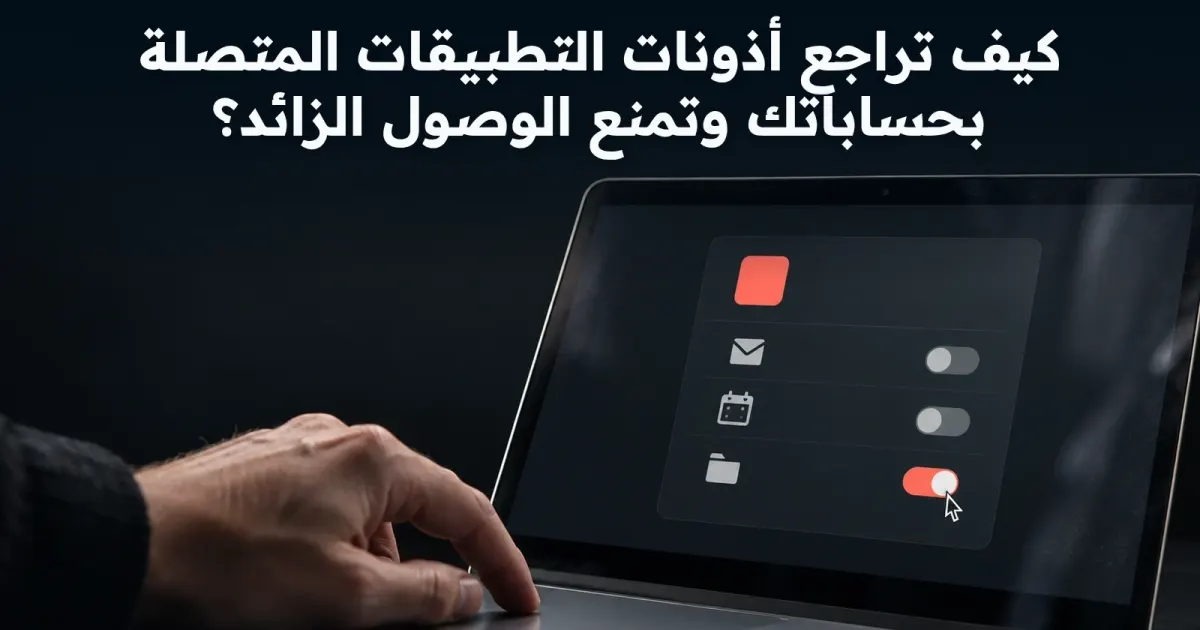
أذونات OAuth قد تستمر سنوات بعد التوقف عن استخدام التطبيق؛ المراجعة المنهجية تقلل المخاطر دون تعطيل أدوات العمل الضرورية.
افهم الصلاحيات الفعلية
ليس كل تسجيل دخول بحساب Google أو Microsoft تفويضًا لقراءة الملفات. راجع نطاق الإذن: قراءة البريد أو تعديله أو إرسال رسائل أو الوصول إلى التخزين، بدلاً من الحكم على التطبيق باسمه التجاري.
ابدأ بالحسابات الحساسة
راجع البريد الرئيسي والتخزين السحابي وأدوات الإدارة ثم حسابات العمل. افتح صفحات الأمان الرسمية بنفسك ولا تتبع رابطًا مجهولًا يدعي الحاجة إلى إعادة ربط الحساب.
حدد ضرورة كل اتصال
اسأل من يستخدم التطبيق ومتى استُخدم آخر مرة وما أقل صلاحية تحقق الغرض. التطبيقات القديمة أو مجهولة المطور أو ذات صلاحيات واسعة تحتاج تدقيقًا إضافيًا. تحقق من الأثر التشغيلي قبل الإلغاء.
إلغاء الوصول ليس حذف البيانات
عند إبطال التفويض قد تتوقف مهام مشروعة؛ راجع اعتمادها أولًا. وحتى بعد إبطال الوصول لا يعني ذلك حذف النسخ التي استلمتها الخدمة سابقًا. راجع شروط الاحتفاظ والحذف وسجل القرارات ومواعيد مراجعتها.
شارك في تقييم ونقاش المقال
رأيك يضيف قيمة للمقال ويساعدنا على تحسين المحتوى والنقاش حوله.
النقاش
جارٍ تحميل التعليقات…