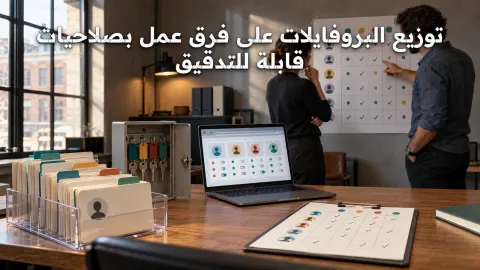
عندما يدير أكثر من شخص نفس بيئة المتصفح، حساب Admin واحد للجميع يلغي فائدة أي Audit أو مسؤولية. الأفضل هو Role model يفصل بين من يملك النظام، ومن يدير الفريق، ومن يشغل Profiles فقط. أسماء الأدوار ليست مهمة بحد ذاتها؛ المهم أن تكون الصلاحيات أقل ما يلزم وأن يعرف كل إجراء من نفذه وعلى أي Profile.
Owner مسؤول عن الحوكمة لا التشغيل اليومي
ال ـOwner يدير الاشتراك والسياسات العليا والمفاتيح الحساسة وتعيين Managers. لا يحتاج استخدامه يوميًا لتشغيل الحسابات. تقليل استخدام الحساب الأعلى صلاحية يقلل أثر خطأ أو اختراق.
Manager يدير الموارد والفريق ضمن نطاق
Manager يمكن أن ينشئ أو يعدل Profiles و Groups و Proxies أو يوزع المهام، لكن الأفضل أن يكون نطاقه محددًا بفريق أو مشروع. إذا كان لديك عملاء مختلفون، لا تجعل Manager لعميل A يرى Profiles عميل B بلا حاجة.
خطوات عملية
- حدد الموارد التي يملكها كل Team.
- اربط Manager بنطاق واضح.
- افصل إدارة المستخدمين عن Billing إذا أمكن.
- اختبر الحساب من واجهته الحقيقية.
- راجع الصلاحيات دوريًا.
Operator يحتاج التنفيذ لا التكوين
Operator غالبًا يحتاج فتح Profile وتشغيل Workflow ومشاهدة حالة المهمة، لكنه لا يحتاج تغيير fingerprint أو Proxy credential أو حذف Profile. هذا الفصل يمنع خطأ تشغيليًا بسيطًا من تغيير بيئة الحساب نفسها.
قائمة مراجعة
- يستطيع تشغيل Profile المسموح بها فقط.
- لا يستطيع رؤية Secrets غير لازمة.
- تعديل Proxy أو fingerprint مقيد.
- الحذف والأرشفة يحتاجان صلاحية منفصلة.
- Bulk actions لها حدود واضحة.
اجعل الصلاحيات Capability-based قدر الإمكان
بدل Role ضخمة تحتوي عشرات الصلاحيات غير المترابطة، استخدم capabilities مثل profiles.view و profiles.run و profiles.edit و proxy.manage و automation.run. Role تصبح مجموعة capabilities، ما يسمح ببناء أدوار جديدة بدون نسخ منطق كامل.
Audit log جزء من نظام الصلاحيات
اعرض من فتح Profile، من عدل Proxy، من شغل Workflow، ومن غيّر Role. السجل يجب أن يعتمد على User ID ثابت و Profile ID ثابت، لا الاسم الظاهر فقط. وإلا تضيع المسؤولية بعد إعادة التسمية.
اختبر المنع مثلما تختبر السماح
أنشئ Operator وحاول عمدًا حذف Profile أو تعديل Secret أو الوصول إلى Group غير مصرح بها. نجاح الاختبار هو رفض الفعل من Backend، لا مجرد إخفاء الزر في الواجهة.
ضع مسار وصول طارئ ومراجعة دورية
قد تحتاج المؤسسة حسابًا أو إجراء break-glass عند تعطل هوية المسؤول، لكن هذا الوصول يجب أن يكون محدودًا ومراقبًا ولا يستخدم في العمل اليومي. راجع Roles كل فترة واحذف صلاحيات لم تعد لازمة بعد انتقال موظف أو انتهاء مشروع. Least privilege ليست إعدادًا مرة واحدة؛ هي عملية دورية مرتبطة بتغير الفريق.
اختبر نقل المسؤولية
عند تغيير Manager، انقل الملكية والصلاحيات رسميًا وراجع الحسابات النشطة بدل ترك وصول قديم يعمل بلا حاجة.
شارك في تقييم ونقاش المقال
رأيك يضيف قيمة للمقال ويساعدنا على تحسين المحتوى والنقاش حوله.
النقاش
جارٍ تحميل التعليقات…