دليل قراءة تنبيهات الدخول غير المعتادة والتحقق من الجلسات والأجهزة وعناوين IP، مع استجابة آمنة لا تعتمد على روابط الرسائل. لا يحتاج الفحص إلى أدوات هجومية أو الوصول إلى حساب أي شخص آخر، بل إلى ترتيب أدلة النشاط وتوثيق القرار.
التنبيه دليل يستحق الفحص وليس حكمًا نهائيًا
قد تصلك رسالة تقول إن حسابك شهد محاولة دخول من مدينة أخرى، أو أن جهازًا جديدًا ظهر في سجل النشاط. لا يعني ذلك وحده أن شخصًا استولى على الحساب. قد يتغير عنوان IP عند الانتقال بين شبكة الهاتف والمنزل، وقد تعرض قواعد تحديد الموقع مدينة مزود الخدمة لا موقع المستخدم. في المقابل، لا يصح تجاهل التنبيه لأن الموقع الجغرافي غير دقيق. يجب أن يكون السؤال الأول: هل حدث دخول ناجح أو مجرد محاولة فاشلة؟ وما وقت الحدث ونوع الجهاز والإجراء الذي وقع بعده؟ هذه التفاصيل أهم من لون التحذير في الرسالة. تجنب الضغط على زر «أمّن حسابك» داخل رسالة غير متحقق من مصدرها.
ابدأ من الخدمة نفسها لا من البريد
افتح الموقع أو التطبيق الرسمي بالطريقة المعتادة من إشارة مرجعية موثوقة أو كتابة العنوان المعروف بنفسك. لا تنسخ رابط التنبيه إلى المتصفح ولا تستخدم رقم هاتف دعم وارد في رسالة مشبوهة. داخل إعدادات الأمان ابحث عن نشاط تسجيل الدخول والجلسات الحالية والأجهزة الموثوقة والتغييرات الأخيرة في وسائل الاسترداد. إذا لم تجد الحدث الذي تتحدث عنه الرسالة، فقد تكون الرسالة مزيفة أو متأخرة أو مرتبطة بحساب آخر؛ لا تحسم النتيجة دون مراجعة. إذا تعذر الدخول، انتقل إلى قناة الاسترداد الرسمية من الموقع المعروف ولا ترسل رموز المصادقة إلى من يدعي أنه موظف دعم.
كيف تقرأ سجل الأحداث دون مبالغة؟
افصل السجلات إلى أربع مجموعات: محاولات فاشلة، وتسجيلات دخول ناجحة، وتحديثات أمنية مثل تغيير كلمة المرور، وعمليات ذات أثر مثل إضافة جهاز أو إنشاء رمز وصول. لاحظ التوقيت والمنطقة الزمنية؛ بعض الخدمات تعرض UTC وأخرى توقيت الجهاز، مما قد يخلق التباسًا. افحص عنوان IP ونوع المتصفح والمنصة، لكن تعامل مع الموقع الجغرافي والتعرف على الجهاز بوصفهما مؤشرين احتماليين. متصفح خاص أو تحديث نظام قد يظهر كجهاز جديد. أقوى إشارة ليست عنوانًا مجهولًا وحده، بل تسلسل غير معتاد مثل دخول ناجح ثم إضافة وسيلة استرداد جديدة أو تغيير صلاحيات الحساب دون علمك.
تحقق من أجهزتك وشبكاتك أولًا
راجع إن كنت استخدمت VPN أو بروكسي أو شبكة شركة أو هاتفًا آخر في وقت الحدث. اسأل أفراد الأسرة المخولين إذا كان الحساب مشتركًا بطريقة رسمية، دون مطالبتهم بإرسال كلمات مرور. قارِن التوقيت مع سجل نشاط جهازك إن كان متاحًا، وراجع تطبيقات الطرف الثالث التي منحتها إذن الوصول. لا تفتح أدوات خارجية مجهولة بحجة «كشف المخترق» ولا تشارك لقطات شاشة كاملة تتضمن رموز جلسة أو عنوان بريد أو رقم هاتف. إن وجدت جلسة لا تستطيع تفسيرها، لا تنتظر حتى تعرف هوية الشخص؛ ابدأ بخطوات الاحتواء الموثقة في إعدادات الحساب.
خطوات الاحتواء عند وجود دخول ناجح غير معروف
من جهاز تثق به، استخدم خيار تسجيل الخروج من الجلسات غير المعروفة أو جميع الجلسات إذا كان ذلك مناسبًا لحالة الحساب. غيّر كلمة المرور إذا كانت ما زالت مستخدمة، ولا تعيد استخدامها في أي خدمة أخرى. فعّل مصادقة مقاومة للتصيد حيث تدعمها الخدمة، وراجع مفاتيح المرور والأجهزة ورموز الاسترداد ووسائل البريد والهاتف المضافة. افحص صلاحيات التطبيقات المتصلة والتفويضات طويلة العمر؛ تغيير كلمة المرور قد لا يلغي كل رمز وصول بحسب المزود. إذا كان الحساب إداريًا، راجع ما إذا أُنشئت مستخدمون جدد أو مفاتيح API أو عمليات نشر أو تغييرات في الفوترة، وأبلغ أصحاب الصلاحية وفق خطة العمل.
متى تعتبر الحدث خطيرًا؟
محاولة فاشلة واحدة من عنوان غريب لا تساوي جلسة ناجحة مع تغيير بريد الاسترداد. ضع درجات عملية للخطورة: منخفضة لمحاولة محجوبة دون آثار، ومتوسطة لنشاط غير مفسر يحتاج تأكيدًا، ومرتفعة لتغيير إعدادات أمان أو سحب بيانات أو إضافة اعتماد غير مصرح به. هذا التصنيف ليس بديلًا عن سياسة المؤسسة، بل وسيلة لترتيب الفحص. لا تنشغل بمحاولة تحديد بلد المهاجم قبل حماية الحساب؛ قد يكون عنوان IP تابعًا لخدمة وسيطة أو شبكة مشتركة. الأهم أن تحدد أي صلاحيات استخدمت وأي بيانات ربما وصلت إليها الجلسة.
التصيد الذي يستغل الخوف من الاختراق
تعتمد بعض الرسائل الخادعة على إلحاح شديد: «لديك عشر دقائق قبل حذف الحساب» أو «أرسل رمز التحقق لتأكيد ملكيتك». قد تحتوي الرسالة على اسمك الصحيح أو جزء من بريدك لأنها جمعت معلومات عامة أو مسربة، وهذا لا يثبت أنها من المزود. افحص عنوان المرسل لكن لا تعتمد عليه وحده؛ فقد يُزوّر اسم العرض أو تتعرض جهة حقيقية للاختراق. لا تدخل كلمة المرور في صفحة فتحتها من رسالة تنبيه. إذا ضغطت رابطًا وأدخلت بياناتك بالفعل، تعامل مع الأمر كاحتمال تعرض الاعتماد للخطر، وانتقل فورًا إلى الموقع الرسمي لتغيير وسيلة الدخول وإبطال الجلسات.
ماذا توثق لفريق الدعم؟
احتفظ بوقت الحدث وفق المنطقة الزمنية، ونوع العملية، ونتيجة النجاح أو الفشل، ومعرف الحدث إن قدمته الخدمة. يمكن إرسال لقطة من سجل النشاط بعد إخفاء معلومات لا يحتاجها الدعم. لا ترسل كلمة المرور أو رموز TOTP أو رموز الاسترداد أو ملفات الكوكيز تحت أي ظرف. اكتب ما فعلته بالفعل: إبطال الجلسات، تغيير الاعتماد، مراجعة التطبيقات، ومتى لاحظت التنبيه. إذا تعلقت الواقعة بخدمة عمل أو بيانات عملاء، اتبع إجراءات الإبلاغ الخاصة بالمؤسسة والقانون المعمول به؛ لا تنشر تفاصيل الحادث علنًا قبل التحقق من نطاقه.
نموذج تحقيق منزلي من عشر دقائق
خصص أول دقيقتين لفتح إعدادات الأمان من الموقع الرسمي وتأكيد وجود الحدث. في الدقائق الثلاث التالية طابق الوقت والأجهزة والشبكات التي استخدمتها. ثم راجع الجلسات ووسائل الاسترداد والتطبيقات المرتبطة. إذا ظهرت جلسة ناجحة لا تعرفها، نفذ الاحتواء أولًا ثم أكمل التحقيق؛ لا تنتظر انتهاء المؤقت. سجّل قرارك النهائي: نشاط مشروع، محاولة محجوبة، أو دخول يحتاج تصعيدًا. إذا كان الدليل ناقصًا، استخدم وصف «غير محسوم» بدل اتهام شخص أو خدمة. كرر المراجعة بعد يوم عند وقوع تغيير مهم للتأكد من عدم ظهور جلسات جديدة.
الوقاية دون إنذارات مزعجة
فعّل تنبيهات الدخول المهمة لكن تجنب مشاركة كل تفاصيل نشاط الحساب عبر البريد غير المشفر إذا أمكن ضبطها. استخدم كلمة مرور فريدة أو Passkey مدعومًا، واحفظ وسائل استرداد مستقلة، وراجع التطبيقات المتصلة دوريًا. لا تفسر غياب التنبيهات بأنه دليل أمان كامل؛ بعض الخدمات لا تسجل كل أنواع النشاط للمستخدم. تشير إرشادات CISA إلى أهمية التعرف على التصيد وتفعيل المصادقة متعددة العوامل، لكن التفاصيل التشغيلية تختلف بين مزودي الخدمات. لشرح اختيار وسائل الدخول الأكثر مقاومة للتصيد راجع مقال إيجي تاج عن المقارنة بين Passkeys ومفاتيح FIDO2 و TOTP. الهدف هو اتخاذ قرار مبني على سجل موثوق لا على نص رسالة مثيرة للقلق.
مؤشرات استرشادية وليست إثباتًا مستقلًا للاختراق
| محاولة فاشلة مجهولة | قد تكون ضوضاء أو هجومًا محجوبًا | راقب التكرار دون قفز للاستنتاج |
| دخول ناجح غير معروف | احتمال استيلاء على الجلسة | احتواء وتغيير الاعتمادات |
| تغيير بريد الاسترداد | مؤشر خطورة مرتفع | استرداد رسمي وتصعيد |
| IP في مدينة مختلفة | مؤشر غير حاسم | راجع VPN ونوع الشبكة |
إجراء آمن بالترتيب
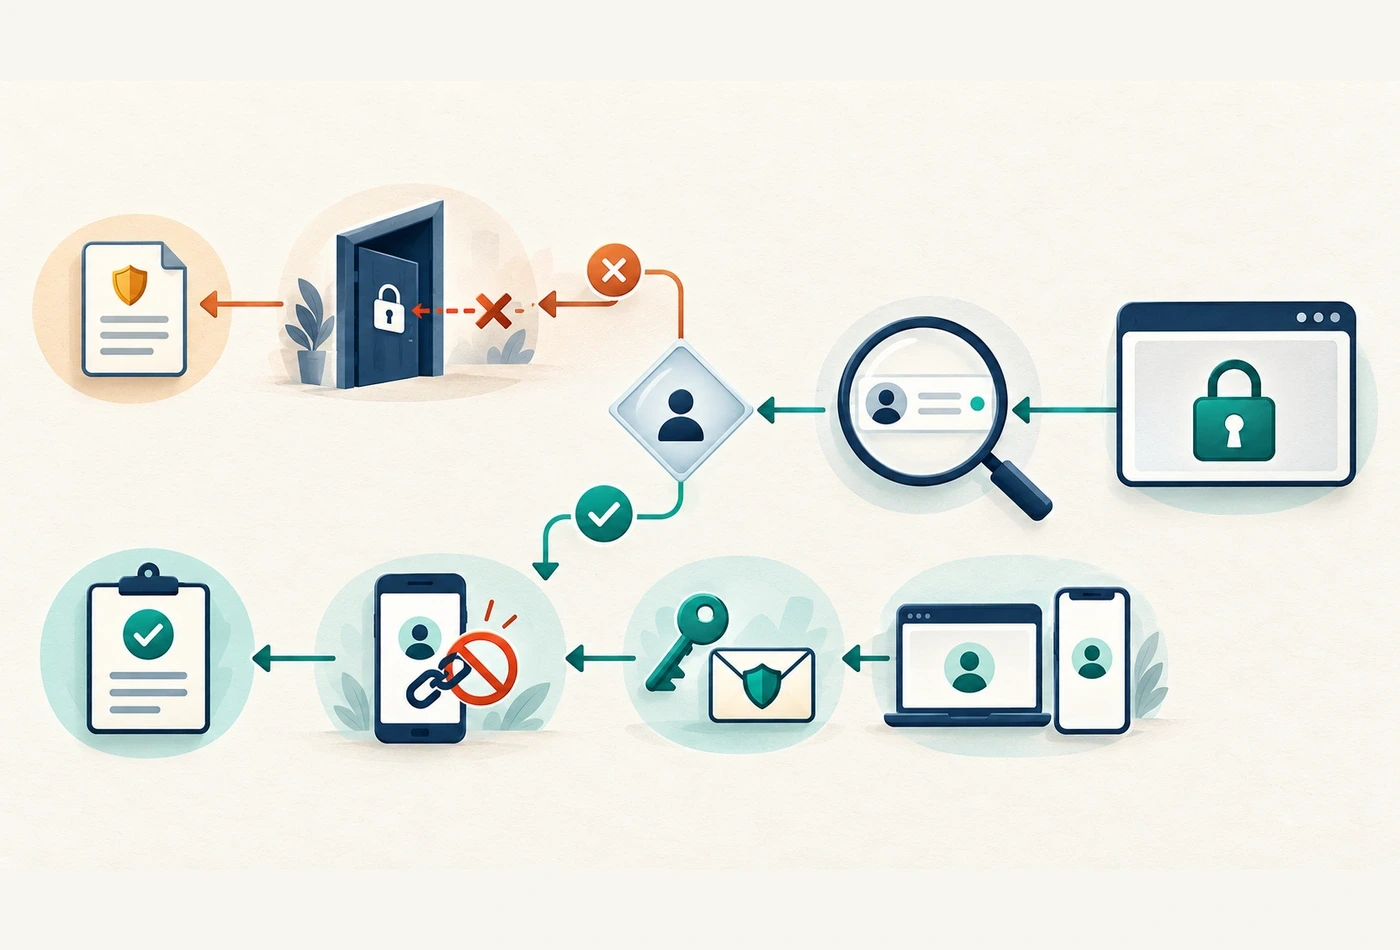
- افتح الخدمة من عنوانها الرسمي
- تأكد هل المحاولة ناجحة أم فاشلة
- طابق وقت الحدث مع أجهزتك
- راجع الجلسات ووسائل الاسترداد
- أبطل أي جلسة أو تفويض غير معروف
- وثّق الإجراء دون مشاركة أسرار
المراجع: https://www.cisa.gov/secure-our-world ، https://fidoalliance.org/passkeys/. اقرأ أيضًا https://egytag.com/ar/articles/passkeys-security-keys-totp-authentication-decision للمقارنة بين وسائل الدخول.
ماذا تفعل إذا اختفى التنبيه بعد دقائق؟
قد يختفي إشعار أمني من واجهة التطبيق لأن الخدمة جمعت أحداثًا متشابهة أو غيّرت ترتيب السجل أو لأن التنبيه أُرسل قبل تحديث الواجهة. لا تجعل اختفاء البطاقة وحده دليلًا على أن المشكلة انتهت. احتفظ بوقت وصول التنبيه، ثم راجع مركز الأمان وسجل الجلسات من الموقع الرسمي بعد فترة قصيرة. إذا كان هناك تغيير في وسائل الاسترداد أو صلاحيات الحساب، فذلك يستحق التوثيق حتى لو لم يعد الإشعار ظاهرًا. يمكنك طلب تفسير من الدعم الرسمي باستخدام معرف الحدث إن كان متاحًا، دون إرسال رموز أو ملفات جلسات. ويُفضَّل تدوين مستوى الثقة في كل معلومة: حدث مؤكد من السجل، أو استنتاج محتمل من موقع IP، أو رسالة خارجية لم يتم التحقق من صحتها. هذا التصنيف يمنع قرارات متسرعة ويُسهّل مراجعة التحقيق لاحقًا.
شارك في تقييم ونقاش المقال
رأيك يضيف قيمة للمقال ويساعدنا على تحسين المحتوى والنقاش حوله.
النقاش
جارٍ تحميل التعليقات…