رقم زمن واحد يخفي خمس مشكلات مختلفة
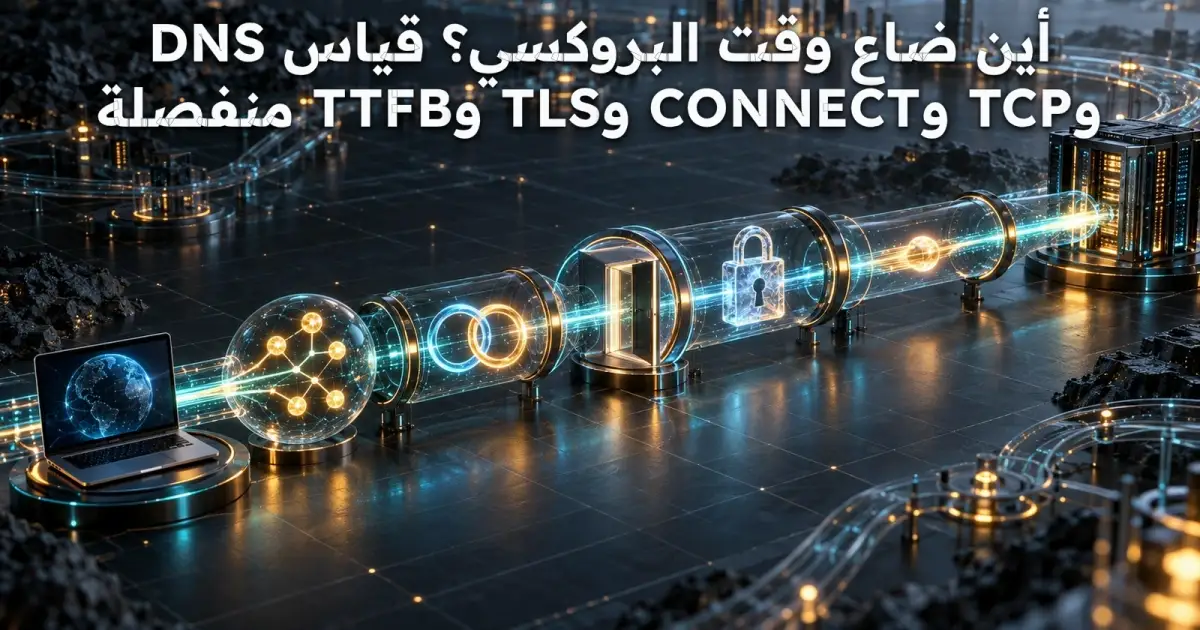
قد يظهر اختبار البروكسي أن الطلب استغرق ثانيتين، فيستنتج المستخدم أن البروكسي بطيء. لكن الثانيتين قد توزعتا بين حل اسم المضيف، وإنشاء اتصال TCP مع البروكسي، وانتظار قبول نفق CONNECT، ومصافحة TLS مع الوجهة، ثم انتظار أول بايت من الخادم. هذه المراحل لا تعني الشيء نفسه، ولا تصلح لها المعالجة نفسها. هذا الدليل يركز على قياس المراحل الزمنية وإسناد البطء إلى موضعه، لا على شرح أنواع البروكسي أو أخطاء 407 العامة. سنبني نموذجًا لاختبار الوجهات المستقلة والتكرار دون تحويل أي نتيجة منفردة إلى حكم نهائي على المزود.
ارسم سلسلة الاتصال قبل القياس
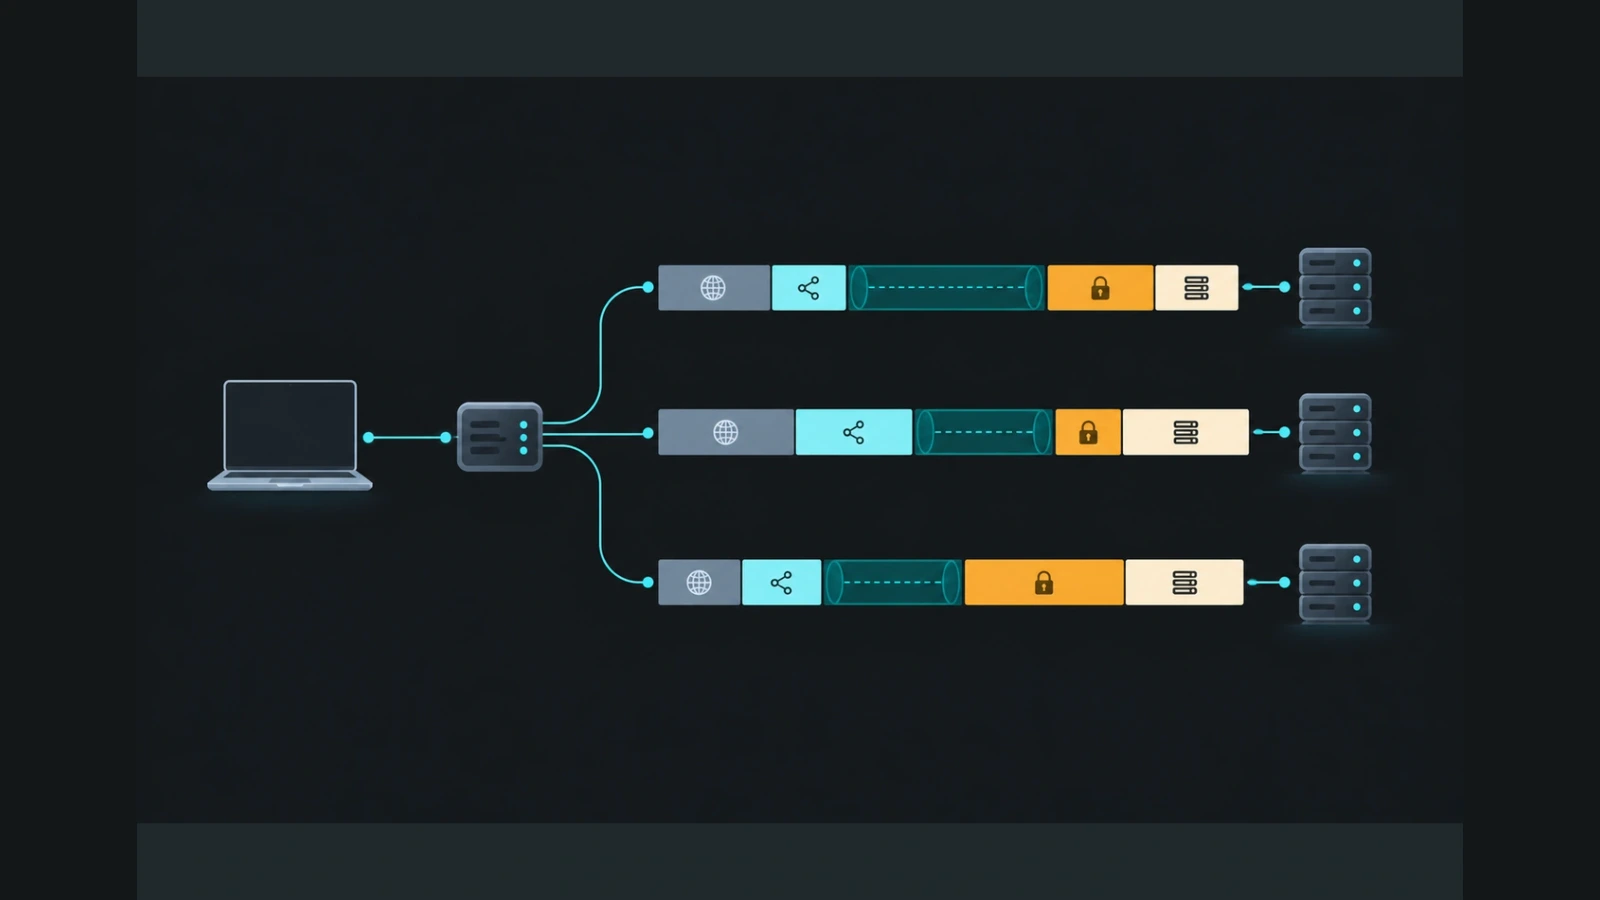
في طلب HTTPS عبر HTTP proxy، يتصل العميل بالبروكسي أولًا، ثم يطلب منه إنشاء نفق CONNECT إلى المضيف والمنفذ، وبعد نجاح النفق تبدأ مصافحة TLS بين العميل والوجهة عبره. أما SOCKS5 فيستخدم مصافحة مختلفة، وقد تختلف طريقة حل DNS حسب العميل وإعداد البروكسي. لذلك لا تطبق أسماء مراحل HTTP CONNECT حرفيًا على كل بروتوكول. اكتب في التقرير نوع البروكسي، ونسخة HTTP المستخدمة، وهل يوجد إعادة استخدام للاتصال أو نفق قائم. القياس دون وصف المسار يجعل مقارنة نتيجتين مضللة حتى لو استخدمتا الرابط نفسه.
DNS: أي اسم جرى حله وأين؟
قد يحل العميل اسم البروكسي محليًا، بينما يتولى البروكسي أو الوجهة حل اسم الهدف بحسب البروتوكول وطريقة الاتصال. لا تفترض أن رقم DNS الظاهر في أداة واحدة يمثل كل عمليات حل الأسماء. في بعض الطلبات قد يستخدم الاتصال عنوانًا مخزنًا أو نفقًا سابقًا، فلا تظهر مرحلة DNS جديدة أصلًا. اختبر طلبًا جديدًا بعد تنظيف سياق الاختبار، ثم طلبًا دافئًا على الاتصال نفسه، وسجل الفرق. إذا كانت هناك شبكة مؤسسية أو VPN، فقد يتغير المسار. لا تعتبر نتيجة GeoIP أو عنوان الخروج دليلًا على موضع كل استعلام DNS.
TCP إلى البروكسي ليس زمن الموقع
مرحلة إنشاء TCP إلى البروكسي تعكس الوصول إلى نقطة البروكسي، وتشمل تأثير المسافة والمسار والحمل على الشبكة. لكنها لا تقيس بعد زمن الوجهة النهائية. عندما تتأخر هذه المرحلة في كل الوجهات، افحص مسار العميل إلى البروكسي، وحالة المزود، والازدحام المحلي، والاتصال من جهاز آخر. وإذا كانت سريعة بينما تتأخر مراحل لاحقة، فلا تستنتج أن الشبكة كلها سليمة. قارن متوسطات ومئينات عدة محاولات، ودوّن فقد الحزم إن توفر، مع الانتباه إلى أن ICMP قد يعامل بطريقة مختلفة عن TCP ولا يمثل أداء التطبيق بالضرورة.
CONNECT: ماذا تعني استجابة نجاح النفق؟
وفق RFC 9110، طلب CONNECT يطلب من البروكسي إنشاء نفق إلى الوجهة. تشير استجابة 2 xx إلى الانتقال إلى وضع النفق، لكنها لا تثبت نجاح TLS أو استجابة الموقع بعد ذلك. لذلك افصل زمن انتظار CONNECT عن زمن تحميل الصفحة. إذا عاد 407 فهذا يتعلق بمصادقة البروكسي، أما إذا لم يصل رد CONNECT فقد تكون المشكلة في الوصول أو سياسة المزود أو الوجهة. لا تخلط مهلة CONNECT بمهلة قراءة استجابة HTTP النهائية؛ قد تنجح الأولى وتفشل الثانية. سجل كود الاستجابة الفعلي ومرحلة الفشل دون إظهار بيانات اعتماد البروكسي.
TLS بعد النفق: تأخر المصافحة له أسباب أخرى
بعد إنشاء النفق يبدأ تفاوض TLS مع الوجهة عادة، ويمكن أن يتأثر بزمن الشبكة وبإعدادات التشفير والشهادة وإعادة استخدام الجلسة. إذا نجح CONNECT ثم فشلت TLS، افحص صلاحية الشهادة وسلسلة الثقة واسم المضيف وتوقيت الجهاز قبل اتهام البروكسي. لا تعالج خطأ الشهادة بتعطيل التحقق بصورة عامة. افصل أيضًا بين TLS عبر النفق و TLS المستخدم للاتصال بالبروكسي نفسه إن كان نوعه HTTPS proxy. هذه مسارات قد تحتوي على أكثر من طبقة تشفير، ومن الخطأ جمعها تحت تسمية SSL latency دون شرح.
TTFB: ليس بالضرورة زمن الشبكة
زمن الوصول إلى أول بايت من استجابة HTTP بعد إنشاء الاتصال قد يشمل معالجة الخادم والتخزين المؤقت والاستعلامات وقواعد الحماية. إذا كان TTFB مرتفعًا في وجهة واحدة ومنخفضًا في وجهتين مستقلتين، فلا يكفي ذلك لاتهام البروكسي. قارن الوصول المباشر والبروكسي وفق سياسة اختبار مسموحة، وحافظ على طريقة الطلب وحجم المحتوى ونفس المسار قدر الإمكان. قد يغير الموقع استجابته بحسب الجلسة أو عنوان IP أو البلد، ولذلك يجب توثيق هذه العوامل. لا تقارن صفحة HTML ثقيلة بطلب صغير إلى endpoint صحي ثم تستنتج تفوق مسار كامل.
لماذا لا تقيس بعض الأدوات CONNECT منفصلًا؟
تختلف واجهات أدوات الشبكة في عرض المراحل؛ قد يظهر وقت connect وكأنه يضم الوصول إلى البروكسي والنفق، أو يعرض وقت appconnect لمصافحة TLS، بينما لا يقدم مرحلة CONNECT كحقل مستقل. اقرأ تعريف الأداة المستخدمة قبل تفسير الأرقام. في curl مثلًا توفر متغيرات توقيت متعددة، لكن مدلولها يتأثر باستخدام البروكسي وإعادة استخدام الاتصال. عند الحاجة إلى فصل أدق، التقط أحداث الاتصال من سجل عميل الشبكة أو NetLog في بيئة اختبار، مع حذف بيانات الجلسات الحساسة. لا تنشر أرقامًا بدقة مللي ثانية وكأنها يقين إذا كان مصدرها مؤقتًا إجماليًا.
الاختبار البارد والدافئ ليسا قابلين للاستبدال
الطلب الأول قد يدفع تكلفة DNS و TCP و CONNECT و TLS، بينما يستفيد الطلب الثاني من اتصال أو جلسة معاد استخدامها. إذا جمعت الحالتين في متوسط واحد فستحصل على رقم يصعب تفسيره. افصل مجموعة cold connection عن warm reuse، وسجل سياسة keep-alive وحالة HTTP/2 أو HTTP/3 عند ملاءمتها. انتبه إلى أن HTTP/3 قد لا يمر بالطريقة نفسها عبر كل بروكسي، وأن فشل بروتوكول لا يعني فشل جميع الطلبات. نفذ عددًا معقولًا من التكرارات المتباعدة لتجنب قياس الاندفاع الأول فقط، واذكر حدود التجربة.
تجربة ثلاث وجهات تقلل سوء التشخيص
اختر ثلاث وجهات اختبار مستقلة تسمح بالطلبات، مع ملف صغير وحجم استجابة معروف قدر الإمكان. نفذ لكل وجهة عدة محاولات متسلسلة ثم قارن مراحل الاتصال، لا مجرد الإجمالي. إذا تأخر TCP إلى البروكسي مع الجميع فالمشكلة أقرب إلى مسار البروكسي؛ وإذا تأخر TTFB لوجهة واحدة فابحث في سلوكها. لا تستخدم مواقع لا تسمح بالاختبار الآلي، ولا ترفع معدل الطلبات حتى لا يتحول القياس نفسه إلى سبب للحظر أو البطء. احتفظ بالتوقيت والتاريخ والمنطقة الجغرافية والعميل والإصدار لإمكان إعادة الاختبار.
جدول قراءة النتائج
ضع أعمدة DNS و TCP proxy و CONNECT و TLS و TTFB و total، ثم أضف حالة النجاح أو الفشل. لا تجمع مراحل متداخلة من أداة واحدة دون فهم ما إذا كانت قيمها تراكمية أو منفصلة. عندما تقدم الأداة أزمنة تراكمية، احسب الفروق المناسبة بعد التأكد من ترتيبها. في التقرير اذكر أن الزمن الكلي قد يتضمن نقل جسم الاستجابة وليس أول بايت فقط. إذا كان عدد العينات صغيرًا، اعرض الوسيط والقيم الفردية بدل الاكتفاء بمئين P95 غير مستقر. لا تستنتج سببًا واحدًا من رقم وحيد أو من اختبار في ساعة واحدة.
ما الذي تقيسه كل مرحلة؟
| DNS | حل اسم مناسب للمسار | قد يستخدم cache |
| TCP | الوصول إلى البروكسي | ليس زمن الموقع |
| CONNECT | إنشاء النفق | لا يثبت TLS |
| TLS | مصافحة الوجهة | قد يعاد استخدامها |
| TTFB | أول بايت HTTP | قد يشمل معالجة الخادم |
كيف تختبر داخل متصفح مبني على Electron؟
لا تفترض أن سلوك Electron الشبكي مطابق لنسخة Chrome مستقلة لمجرد استخدام Chromium. قارن إصدار المحرك وسياسة البروكسي والرؤوس و Client Hints وإعادة استخدام الاتصالات. قد تختلف إعدادات الجلسة أو اعتراضات التطبيق أو الإضافات، فتؤثر على الطلب. استخدم NetLog أو أدوات المطور لتوثيق ما يمكن رصده، ثم اختبر عميلًا مستقلًا مثل curl للمقارنة، مع توضيح أن اختلاف العميل قد يغير البروتوكول المستخدم. لا تنسب الفرق تلقائيًا إلى البصمة أو الموقع؛ اعزل المتغيرات واحدًا تلو الآخر، واحتفظ بإعداد تجريبي يمكن تكراره.
قائمة تحقق للتقرير القابل للتدقيق
يجب أن يحتوي التقرير على نوع البروكسي والوجهات المستخدمة وتاريخ القياس وعدد المحاولات وحالة إعادة استخدام الاتصال وأزمنة المراحل أو سبب عدم توفرها. أضف أكواد HTTP من البروكسي والوجهة كل على حدة، مع تمييز الفشل قبل النفق وبعده. احذف كلمات المرور والترويسات الحساسة من السجلات، واحتفظ بمقارنة لطلب مباشر عند ملاءمة الاختبار. لا تستخدم أرقامًا مجمعة لتسويق استقرار غير مثبت؛ اذكر عدد العينات وحدودها. الهدف أن يعرف المطور أين يبدأ التشخيص، وأن يستطيع شخص آخر إعادة القياس على الإعداد نفسه.
المراجع وروابط داخلية
تعريف CONNECT الرسمي في RFC 9110: https://www.rfc-editor.org/rfc/rfc9110.html ، وتوثيق متغيرات توقيت curl: https://curl.se/docs/manpage.html ، ووثائق NetLog: https://www.chromium.org/for-testers/providing-network-details/ . للمقارنة مع اختبار البروكسي عبر وجهات مستقلة على إيجي تاج: https://egytag.com/ar/articles/proxy-multi-destination-control-group-reliability-test-2026 . قد تختلف أسماء المراحل باختلاف الأداة وإصدار البروتوكول؛ لذلك ارجع إلى توثيق العميل الذي قاس الأرقام ولا تعمم نموذجًا واحدًا على جميع الاتصالات.
شارك في تقييم ونقاش المقال
رأيك يضيف قيمة للمقال ويساعدنا على تحسين المحتوى والنقاش حوله.
النقاش
جارٍ تحميل التعليقات…