ما الجديد في LangSmith؟
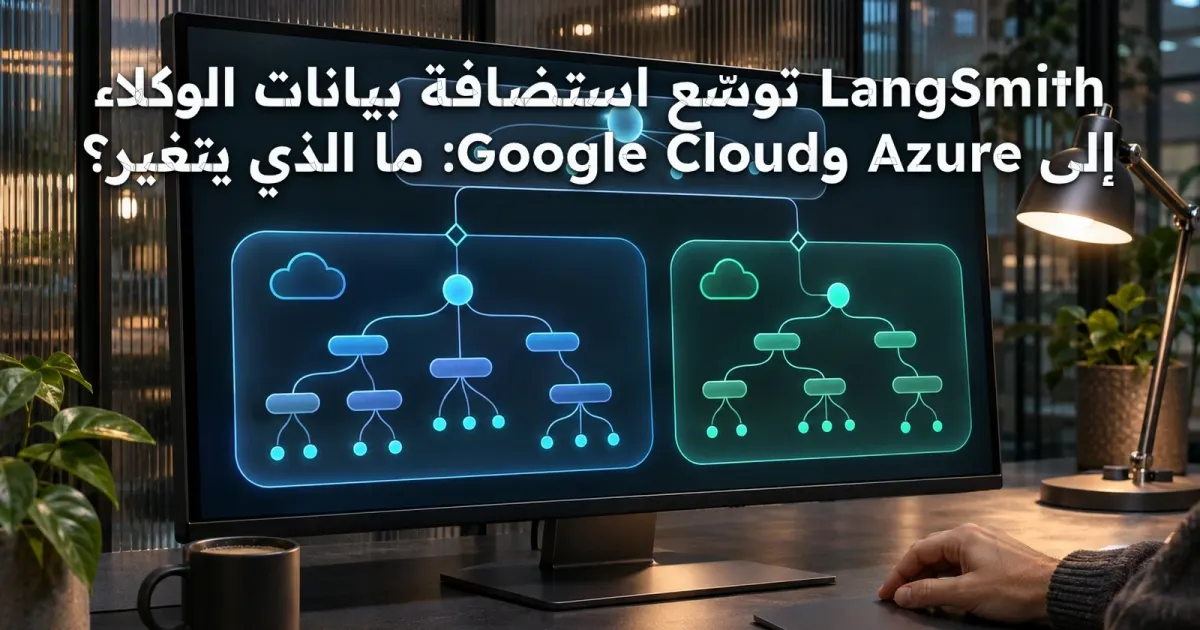
أعلنت LangChain في 3 نوفمبر 2026 أن خيار LangSmith Bring Your Own Cloud (BYOC) يعمل الآن على AWS بإتاحة عامة، وعلى Azure و Google Cloud بنسخة تجريبية. لا يتعلق التحديث بإطلاق نموذج ذكاء اصطناعي جديد، بل بإدارة بيانات تشغيل الوكلاء الذكيين. تستطيع المؤسسات الاحتفاظ بتتبعات التنفيذ والتقييمات والمطالبات داخل حساباتها السحابية، مع استمرار LangChain في تشغيل الخدمات وصيانتها. التمييز بين الإتاحة العامة والنسخة التجريبية مهم؛ فلا ينبغي اعتبار دعم المنصات الثلاث متماثل النضج أو جاهزًا لكل سيناريو إنتاجي.
لماذا يهم مطوري AI Agents؟
تحتوي سجلات الوكلاء الذكيين على خطوات استدعاء الأدوات وطلبات النماذج والنتائج وأحيانًا تفاصيل حساسة تخص العملاء. تحتاج الفرق هذه البيانات لاكتشاف الأخطاء وقياس الجودة، لكنها قد تخضع لقيود جغرافية أو تنظيمية. الاستضافة الذاتية تمنح سيطرة على مكان البيانات، لكنها تتطلب إدارة قواعد البيانات والتحديثات والتوسع. يتيح BYOC خيارًا وسطًا: يبقى مستوى البيانات داخل شبكة المؤسسة، بينما تدير LangChain البنية. يستفيد من ذلك مسؤولو المنصات والأمن وفرق التقييم أكثر من المستخدم الفردي الذي يريد مجرد محادثة مع نموذج.
الفرق بين مستوى التحكم ومستوى البيانات
توضح الشركة أن مستوى التحكم الذي تديره LangChain يحتفظ بالمصادقة وإعدادات المؤسسة ومساحات العمل وبيانات الفوترة ومفاتيح API المجزأة وأصول الواجهة الثابتة. أما مستوى البيانات داخل حساب العميل فيحتوي على التتبعات والمطالبات ومجموعات البيانات والتجارب ونشر الوكلاء وأسرار مساحات العمل. يمكن للمؤسسة إنشاء مستويات بيانات متعددة لفصل الاختبار والإنتاج أو المناطق الجغرافية. لذلك لا تعني عبارة «داخل سحابتك» أن كل المعلومات تبقى خارج أنظمة المورّد. يجب فحص حدود المسؤولية المشتركة وموقع البيانات الإدارية قبل اعتماد الخدمة.
ماذا يختلف بين AWS و Azure و Google Cloud؟
على AWS يعمل مستوى البيانات داخل VPC العميل، ويمكن تحديد الشبكات الفرعية لقاعدة البيانات ومجموعات الأمان. في Azure تستخدم الخدمة شبكة افتراضية مخصصة ونقطة وصول خاصة إلى AKS، مع Istio و KEDA للتوجيه والتوسع و Azure Monitor للمراقبة. على Google Cloud يمكن اختيار المنطقة، لكن مستوى التحكم تديره LangChain من الولايات المتحدة عند الإطلاق. دعم LangSmith Sandboxes في Azure لم يكن متاحًا وقت الإعلان، بل مخططًا له لاحقًا. هذه فروق مهمة لسياسات خروج الشبكة وإقامة البيانات وفرق البنية التحتية.
هل يمكن ترحيل البيانات القديمة؟
تتيح LangChain أداة مفتوحة المصدر لنقل موارد مساحة العمل مثل المستخدمين والأدوار والمطالبات ومجموعات التقييم ولوحات المعلومات وقواعد الأتمتة، مع إبقاء البيئة الأصلية تعمل أثناء الترحيل. لكن نقل التتبعات وعمليات التشغيل والتعليقات يحتاج خطوة منفصلة تنفذها الشركة بأدوات داخلية. وتقول LangChain إن ترحيل التتبعات متاح على AWS حاليًا فقط. لذلك لا يصح افتراض أن نقل جميع سجلات المؤسسة إلى Azure أو Google Cloud سيتم آليًا. اختبر الاستعادة والرجوع إلى البيئة السابقة، وأعد توصيل الأسرار والواجهات قبل إيقاف النظام القديم.
التكلفة والأمان: ما الذي لا نعرفه؟
لم يقدم الإعلان أسعارًا جديدة يمكن الاعتماد عليها لحساب التكلفة الإجمالية بين السحابات. ويتطلب تفعيل BYOC التواصل مع فريق مبيعات LangChain، لذلك لا يمكن الجزم بأنه مجاني أو أن رسومه مساوية للاشتراك السحابي العادي. الاحتفاظ بالتتبعات داخل حساب المؤسسة لا يلغي ضرورة ضبط IAM والتشفير وسياسات الاحتفاظ والوصول ومراقبة الاتصالات. كما أن هذا التصميم لا يمنح شهادة امتثال تلقائية للقطاعات المنظمة. ينبغي فحص العقد والإعدادات الفعلية وموقع مستوى التحكم ومتطلبات الدعم قبل إدخال بيانات حقيقية.
ثلاث حالات استخدام واختبار عملي
يمكن لفريق خدمة العملاء تتبع أخطاء وكيل يقرأ التذاكر مع الاحتفاظ بالسجلات داخل حساب الشركة. ويمكن لمؤسسة متعددة المناطق فصل بيئة الإنتاج عن الاختبار، أو فصل وحدات العمل بمستويات بيانات مختلفة. ويمكن لفريق يستضيف LangSmith ذاتيًا تقليل عبء التحديثات مع الاحتفاظ بمكان البيانات. في كل حالة ابدأ بوكيل محدود الصلاحيات وبيانات اختبار غير حساسة. تحقق من مسارات الشبكة ومن يستطيع قراءة التتبعات، واختبر حذفها واستعادتها، وقارن التكلفة الفعلية مع الاستضافة الذاتية قبل اتخاذ قرار.
كيف تتأكد من الخبر؟
اقرأ إعلان LangChain الرسمي المنشور في 3 نوفمبر 2026، وراجع وثائق BYOC والمسؤولية المشتركة واطلب من المبيعات تحديد مرحلة الإتاحة للمنطقة المطلوبة. افحص ما يخزنه control plane، وتحقق من دعم Sandboxes والترحيل والأسعار الحالية. هذا تحليل تحريري أصلي مبني على الإعلان الرسمي، وليس اختبارًا عمليًا مستقلًا أو مراجعة أمنية معتمدة. تاريخ المعلومات: 4 نوفمبر 2026. المصدر الرسمي: https://www.langchain.com/blog/langsmith-byoc-aws-gc-azure . وللمزيد عن بناء الوكلاء راجع البحث الداخلي في إيجي تاج: https://egytag.com/ar/search?q=LangGraph .
شارك في تقييم ونقاش المقال
رأيك يضيف قيمة للمقال ويساعدنا على تحسين المحتوى والنقاش حوله.
النقاش
جارٍ تحميل التعليقات…