ما الذي يثبته سجل التدقيق فعلًا؟
قائمة نشاط تقول إن موظفًا فتح بروفايلًا أو شغّل مهمة، لكنها لا تثبت وحدها أن الحدث لم يتغير بعد تسجيله. في التحقيقات التشغيلية نحتاج إلى معرفة مصدر الحدث ونتيجته وتسلسله وما إذا كان أحدهم حذف جزءًا من التاريخ. الفرق بين سجل نشاط وسجل تدقيق قابل للتحقق هو القدرة على كشف العبث والفجوات، وليس كثرة الأعمدة. ابدأ بتحديد الادعاء الذي تريد إثباته: وقوع الطلب، أو هوية الفاعل، أو أثر التنفيذ، أو سلامة السجل المحفوظ.
ابن نموذج تهديد واقعيًا
افترض أن موظفًا يستطيع قراءة السجل، وأن مشرفًا يستطيع تعديل بعض الحقول، وأن خدمة التسجيل قد تتوقف، وأن الرسائل قد تصل مرتين. لا تفترض أن الجميع مهاجمون، لكن لا تصمم نظامًا لا يعمل إلا إذا لم تحدث أخطاء. حدد من يستطيع كتابة الحدث ومن يستطيع حذفه ومن يحتفظ بنقطة تحقق مستقلة. إذا كان الشخص نفسه يتحكم في التطبيق وقاعدة السجلات ومفاتيح التوقيع، فلا يجوز وصف السجل بأنه محصن تمامًا من العبث. يجب توثيق حدود الثقة صراحة.
افصل الطلب عن النتيجة النهائية
عند طلب حذف بروفايل قد ينجح استدعاء API ثم تفشل العملية الخلفية. سجّل requested و authorized و executed و failed أو compensated بمعرف عملية واحد. لا تساوِ بين HTTP 200 وبين تنفيذ أثر نهائي. في الاختبار أرسل أمرًا معلومًا، ثم قارن سجل الطلب بسجل التنفيذ وحالة قاعدة البيانات. إذا أُعيدت المحاولة، اربطها بالعملية الأصلية دون محو محاولات الفشل. بهذه الطريقة يستطيع المحقق معرفة ما طلبه المستخدم وما وافق عليه النظام وما حدث فعلًا.
اختر حقولًا محددة قابلة للمطابقة
احتفظ ب ـevent_id فريد و correlation_id و actor_ref و profile_ref و action و outcome و timestamp ومصدر الحدث. استخدم UTC للتخزين، واعرض المنطقة الزمنية عند القراءة، مع توثيق فرق الساعة إذا جاءت الأحداث من أجهزة مختلفة. لا تسجل كوكيز أو رموز دخول أو نصوص صفحات خاصة. إن احتجت دليلًا على تغيير قيمة حساسة، يمكن حفظ نوع التغيير ومعرف الحقل وبصمة آمنة أو مرجع منفصل، لا القيمة السرية نفسها. دقة السجل لا تتطلب نسخ كل بيانات المستخدم.
كيف تعمل سلسلة البصمات؟
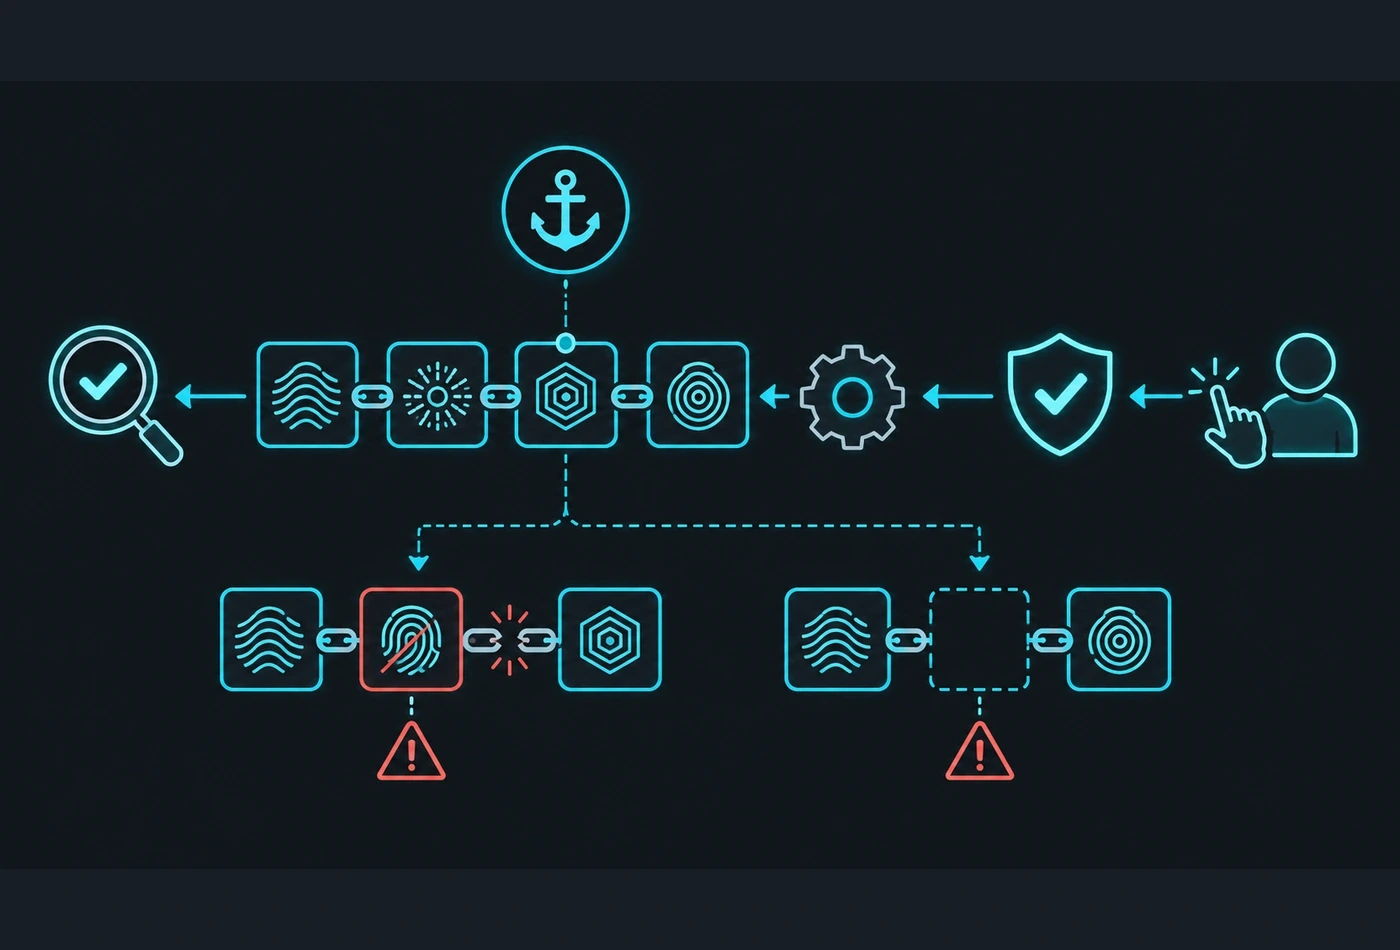
اربط كل حدث ببصمة الحدث السابق باستخدام دالة مثل SHA-256 على تمثيل موحد للحدث. مثال مفاهيمي: hash_n = SHA256(hash_previous + canonical_event_n). التمثيل الموحد ضروري لأن اختلاف ترتيب مفاتيح JSON قد ينتج بصمات مختلفة دون تغير المعنى. عند تعديل حدث قديم تتغير البصمات اللاحقة ويظهر عدم التطابق. لكن من يستطيع إعادة كتابة جميع الأحداث وإعادة حساب السلسلة يستطيع صنع تاريخ جديد متسق ظاهريًا، لذا تحتاج إلى نقطة مرجعية خارجية موثوقة.
لماذا تحتاج إلى تثبيت مستقل؟
يمكن حفظ بصمة نهاية السلسلة كل ساعة في مخزن منفصل محدود الكتابة أو توقيعها بمفتاح لا تملكه خدمة التطبيق نفسها. عند التدقيق قارن النهاية المحسوبة بالقيمة المثبتة. هذا يساعد على كشف إعادة كتابة الماضي، لكنه لا يثبت أن مصدر الحدث كان صادقًا من البداية. وثق سياسة تدوير المفاتيح وحفظ التوقيعات ومدة الاحتفاظ. إذا كانت البنية صغيرة، فابدأ بتثبيت دوري بسيط قابل للفحص بدل بناء نظام معقد لا يعرف الفريق تشغيله.
اختبر التعديل والحذف وإعادة الترتيب
أنشئ عشرين حدثًا تجريبيًا، ثم غيّر نتيجة الحدث السابع وأعد حساب أداة التحقق من البداية. ينبغي أن يظهر موضع أول اختلاف. احذف الحدث التاسع، ثم بدّل ترتيب حدثين، وسجل النتيجة المتوقعة لكل حالة قبل التجربة. اختبر كذلك إضافة حدث مشروع في نهاية السلسلة؛ يجب أن يقبل النظام الإضافة وفق السياسة. لا يكفي ظهور رسالة عامة «فشل التحقق»؛ التقرير الجيد يذكر أول معرف غير متطابق ونوع الدليل الذي كشف المشكلة.
الفجوات التي لا تكشفها البصمة
قد تكون سلسلة البصمات صحيحة رغم أن خدمة التسجيل لم تستقبل حدثًا مهمًا. لهذا استخدم عدادات تسلسل لكل مصدر أو طابق العمليات الحساسة مع سجلات التنفيذ. اختبر انقطاع قاعدة البيانات وامتلاء القرص وتوقف قناة الرسائل. هل توقف العملية الحساسة أم تستمر مع إنذار؟ يختلف القرار حسب المخاطر، لكنه يجب أن يكون معروفًا مسبقًا. راقب أيضًا زمن وصول الحدث؛ تأخر عشر دقائق قد يجعل لوحة التحقيق تعرض صورة ناقصة رغم أن البيانات ستصل لاحقًا.
الرسائل المكررة ليست دائمًا عمليتين
قد تُرسل الرسالة نفسها مرتين بسبب إعادة المحاولة، وقد يضغط المستخدم زر التنفيذ مرتين فعلًا. استخدم event_id و operation_id للتمييز. اختبر تسليم الرسالة نفسها مرتين وتحقق من عدم تضخيم الأثر، ثم نفّذ عمليتين مستقلتين متشابهتين وتحقق من ظهورهما كلتيهما. لا تحذف الأحداث لمجرد تشابه النص والتوقيت؛ قد يخفي ذلك نشاطًا حقيقيًا. يجب أن تظهر علاقة محاولة إعادة الإرسال بالأمر الأصلي دون تحويلها إلى عملية جديدة في تقرير النشاط.
الصلاحيات والاحتفاظ والخصوصية
افصل صلاحية تنفيذ العمليات عن صلاحية حذف السجلات وتصديرها، ولا تمنح الجميع الاطلاع على تفاصيل كل الحسابات. ضع سياسة احتفاظ تناسب الحاجة التشغيلية والمتطلبات القانونية. إذا استوجب حذف بيانات شخصية، وثق عملية التسوية بطريقة تحافظ على إثبات أن تغييرًا حدث دون إبقاء المحتوى الحساس. لا تدّع أن السجل غير قابل للحذف إذا كانت هناك سياسة حذف معلنة. كما ينبغي تسجيل الوصول إلى سجل التدقيق نفسه عند التصدير أو تغيير إعدادات الاحتفاظ.
مصفوفة قبول عملية
اختبارات نزاهة سجل التدقيق
| تعديل حدث | اختلاف بصمة | كشف العبث |
| حذف حدث | فجوة تسلسل | كشف الفقد |
| إعادة ترتيب | انقطاع الربط | رفض المطابقة |
| تسليم مكرر | معرف عملية واحد | عدم تضخيم الأثر |
تعديل حدث قديم يجب أن يكشف اختلاف البصمة؛ حذف حدث وسط السلسلة يجب أن يظهر فجوة؛ إعادة ترتيب حدثين يجب أن تفشل المطابقة؛ تكرار تسليم الرسالة يجب ألا يضاعف العملية؛ توقف خدمة التسجيل يجب أن يولد إنذارًا خلال مهلة معلومة. إذا احتجت تصحيح وصف، أضف حدث تصحيح يشير إلى الأصل بدل تعديل الأصل بصمت. اجعل كل سيناريو اختبارًا مستقلًا مع نتيجة متوقعة، حتى لا يختلط فشل التوافر بفشل النزاهة.
قياسات لا تخدع الفريق
احسب نسبة العمليات الحساسة التي تملك event_id مرتبطًا بأثر نهائي، ونسبة الأحداث التي وصلت في المهلة، وعدد الفجوات، وزمن التحقق من السلسلة. مثال: من ألف عملية اختبار، وصلت 998 عملية ولديها بصمات سليمة، لكن عمليتين فُقدتا؛ لا تعلن نجاحًا كاملًا لأن السلسلة سليمة. اذكر المقام والفجوات ومصدرهما. قس أثر التسجيل على أداء التطبيق عندما تعمل عشرات البروفايلات في الوقت نفسه، حتى لا يتحول السجل إلى نقطة اختناق جديدة.
اختبر تحقيقًا كاملًا من البداية للنهاية
اختر عملية قديمة واطلب من شخص لم يشارك فيها إعادة بناء تسلسلها من السجل وحده. هل يستطيع تحديد الفاعل والبروفايل والقرار والنتيجة؟ هل يستطيع تصدير الأدلة دون أسرار والتحقق من البصمات بأداة مستقلة؟ إذا فشل التحقيق رغم ملايين الصفوف، فالمشكلة في تصميم السجل أو واجهة البحث. اكتب تقريرًا قصيرًا يوضح ما ثبت وما بقي غير مؤكد، بدل الاكتفاء بصورة شاشة من لوحة الإدارة.
خطة تطبيق لفريق صغير
ابدأ بجرد الأحداث الحساسة الموجودة، ثم أضف معرف ارتباط ثابتًا، ثم تحقق من مطابقة الطلب بالنتيجة، ثم اختبر الانقطاع والازدواج. بعد استقرار البيانات أضف سلسلة بصمات ونقطة تثبيت مستقلة، ودرّب عضوًا آخر على التحقق دون صلاحيات كتابة. لا تبدأ بتوقيع كل حدث قبل أن تضمن تسجيل الأحداث الصحيحة أصلًا. ضع مالكًا واضحًا لمتابعة إنذارات الفجوات، وراجع نتائج الاختبارات بعد كل تغيير كبير في البنية.
المراجع وحدود الاستنتاج
راجع OWASP Logging Cheat Sheet على https://cheatsheetseries.owasp.org/cheatsheets/Logging_Cheat_Sheet.html، وإرشادات NIST SP 800-92 على https://csrc.nist.gov/pubs/sp/800/92/final. ولتمييز اختيار الأحداث من سلامة التاريخ، اقرأ مقال إيجي تاج «سجل النشاط المطلوب عند إدارة حسابات مشتركة» عبر البحث في الموقع. سلسلة الهاش تثبت اتساق سجل محفوظ نسبة إلى نقطة ثقة محددة؛ لا تثبت أن كل فعل حقيقي سُجل أو أن هوية الفاعل لم تُنتحل قبل وصول الحدث.
شارك في تقييم ونقاش المقال
رأيك يضيف قيمة للمقال ويساعدنا على تحسين المحتوى والنقاش حوله.
النقاش
جارٍ تحميل التعليقات…