

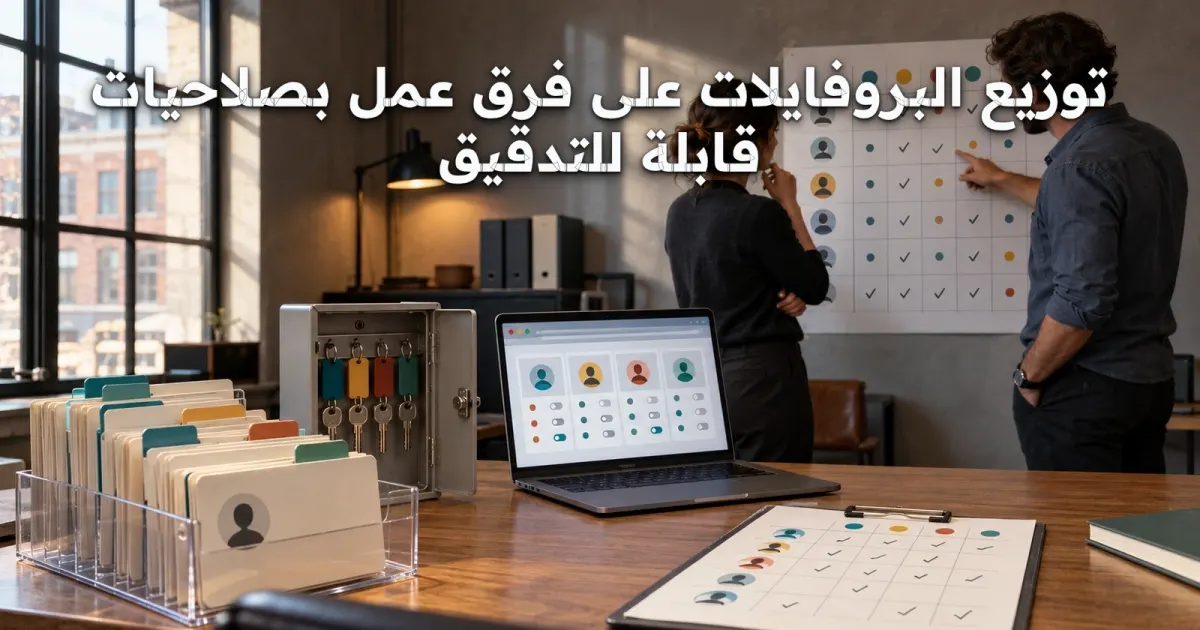
عندما ينتقل العمل داخل المتصفح من فرد واحد إلى فريق، تظهر حاجة عملية لا تحلها مشاركة كلمات المرور ولا النسخ اليدوي للمجلدات. فكل بروفايل يحمل إعدادات وبصمات جلسة وإضافات وحسابات مسجّلة، وأي توزيع غير مضبوط يفتح بابًا للفوضى: من غيّر الإعدادات؟ من حذف الجلسة؟ من نشر من الحساب الخطأ؟ الحل ليس منع المشاركة، بل تنظيمها عبر أدوار وصلاحيات يمكن مراجعتها لاحقًا. تهدف هذه المقالة إلى شرح كيفية توزيع البروفايلات على أعضاء الفريق مع جعل كل إجراء قابلًا للتدقيق، بدءًا من تصميم الأدوار، ومرورًا بتسمية البروفايلات وربطها بالهوية، وانتهاءً بسجل الأحداث والمراجعة الدورية. المحتوى إرشادي عام، والأمثلة الواردة افتراضية للتوضيح لا نتائج تجارب فعلية، وقد تختلف التسميات والخطوات بين المتصفحات وأنظمة الإدارة.
ما المقصود بتوزيع البروفايلات ولماذا يختلف عن المشاركة العشوائية
توزيع البروفايلات يعني منح أكثر من شخص إمكانية الوصول إلى بيئة متصفح معرّفة مسبقًا لها إعدادات وإضافات وحسابات محددة، مع تحديد ما يستطيع كل عضو فعله داخلها. وهو يختلف عن تمرير كلمة المرور أو نسخ ملف البروفايل يدويًا، لأن التوزيع المنظم يستند إلى دور محدد وسجل يوثّق كل إجراء. وعمليًا، كل بروفايل يحتفظ بملفات تعريف ارتباط وذاكرة تخزين محلية وإضافات قد تكشف هوية الحساب، لذا فتحه لأشخاص بلا ضابط يعني تسريب سياق كامل لا مجرد وصول إلى صفحة.
افترض أن مسؤول البيئة جهّز بروفايل لحملة إعلانية، ثم منح مندوبًا صلاحية الفتح والنشر دون صلاحية حذف البيانات أو تعديل إعدادات التتبع. هذا التقسيم هو جوهر التوزيع المقصود: إتاحة المهمة مع تقييد الأثر الجانبي. وفي المقابل، فإن ترك كل الأعضاء يستخدمون البروفايل ذاته بحرية يؤدي إلى تداخل الجلسات وتغيّر الإعدادات دون معرفة الفاعل، وهو ما يجعل أي تحقيق لاحق شبه مستحيل. لذلك يُبنى التوزيع دائمًا على ثلاث ركائز: هوية واضحة لكل عضو، صلاحية محددة لكل بروفايل، وسجل يربط الإجراء بصاحبه.
بناء نموذج أدوار واضح قبل منح أي صلاحية
قبل التفكير في الأدوات، ابدأ بتعريف الأدوار لأنها الأساس الذي تُبنى عليه كل صلاحية. نموذج بسيط وشائع يتضمن: مالكًا مسؤولًا عن إنشاء البروفايلات وحذفها، ومديرًا يوزّع الوصول ويضبط الإعدادات، ومشغّلًا ينفّذ المهام اليومية كالنشر أو الملء دون تغيير البنية، ومراجعًا يطّلع على السجل والتقارير دون تعديل. وكل دور يُمنح أقل صلاحية تكفي لإنجاز عمله، وهو مبدأ تقليل الامتيازات الذي يحدّ من حجم أي خطأ أو تجاوز.
احرص على أن يكون لكل دور وصف مكتوب يوضح ما يسمح به وما يمنعه، حتى لا يعتمد الفريق على الاجتهاد الشخصي. ومن المفيد فصل دور من يمنح الصلاحيات عن دور من يراجع السجل، لأن الجمع بينهما يضعف الرقابة. مثال افتراضي: لا ينبغي أن يكون مدير الوصول هو نفسه المراجع الوحيد لأحداثه، بل يشاركه شخص آخر في المراجعة الدورية. هذه الفروق الصغيرة هي التي تحوّل نموذج الأدوار من وثيقة نظرية إلى ضابط فعلي قابل للاختبار عند أي مراجعة.
تنظيم البروفايلات وتسميتها وربطها بهوية الفريق
الفوضى تبدأ من الأسماء غير الواضحة مثل بروفايل واحد أو حساب جديد. اعتمد نمط تسمية موحدًا يتضمن الغرض والمالك والبيئة، كأن يكون الاسم بالشكل التالي: حملة-الربع-الأول-إعلانات-المالك، أو دعم-عملاء-بيئة-اختبار. هذا النمط يجعل البحث والمراجعة سريعًا، ويمنع الالتباس بين بروفايل الإنتاج وبروفايل التجربة. وكلما كانت التسمية معبّرة، قلت الأخطاء الناتجة عن فتح البروفايل الخطأ أثناء تنفيذ مهمة حساسة.
اربط كل بروفايل بمالك مسؤول وبمجموعة أو مشروع، لا بجهاز فقط. فربط البروفايل بالهوية التنظيمية يسهّل نقل المسؤولية عند مغادرة أحد الأعضاء أو انتقاله، ويوضح لمن يعود قرار تعطيله. ومن الممارسات المفيدة إنشاء مجلدات منطقية مثل إنتاج وتجربة وأرشيف، ووضع البروفايل في المجلد المناسب منذ لحظة إنشائه. هذا الترتيب يسمح لاحقًا بتطبيق الصلاحيات على مستوى المجلد بدلًا من بروفايل بروفايل، ما يقلّل الجهد ويزيد الاتساق في التطبيق.
ضبط الصلاحيات على مستوى البروفايل والمجلد والوظيفة
الصلاحيات لا تكون كل شيء أو لا شيء، بل تُفصّل حسب الحاجة. على مستوى البروفايل يمكن منح إجراءات مثل الفتح والتصفح والتعديل أو الحذف. وعلى مستوى المجلد يمكن منح رؤية كل ما داخله أو تقييد الفتح لبروفايلات محددة. وعلى مستوى الوظيفة يمكن فصل صلاحية إدارة الإضافات عن صلاحية تصدير البيانات أو تغيير إعدادات الشبكة. هذا التفصيل يمنع أن يؤدي دور مشغّل بسيط إلى تغييرات هيكلية عابرة للبيئات دون قصد.
مثال افتراضي: فريق دعم يحتاج قراءة رسائل العملاء داخل بروفايل مشترك، فلا داعي لمنحه صلاحية تثبيت إضافات جديدة أو تعديل وكيل الشبكة، لأنهما لا يخدمان مهمته. وبالمثل، يمكن لمحلل بيانات أن يحصل على صلاحية تصدير تقاريره دون صلاحية حذف الجلسات. القاعدة العملية أن تسأل عند كل طلب صلاحية: ما المهمة التي تحتاجها، وهل هناك صلاحية أضيق تحققها؟ ثم تسجّل القرار كي يمكن مراجعته لاحقًا عند أي تغيّر في الأدوار أو المهام.
ما الذي يجب أن يسجّله سجل التدقيق بالضبط
لكي تكون الصلاحيات قابلة للتدقيق، يجب أن يلتقط السجل الحدث لا النتيجة فقط. والحد الأدنى المطلوب يشمل: هوية الفاعل، ونوع الإجراء، والبروفايل المتأثر، والطابع الزمني، والجهاز أو مصدر الوصول إن أمكن، والنتيجة نجاحًا أو فشلًا. فمعرفة أن أحدًا فتح البروفايل تفيد أقل من معرفة أن عضوًا معينًا غيّر وكيل الشبكة داخل بروفايل الإنتاج في وقت محدد، لأن الأخيرة هي ما يخدم التحقيق والمساءلة.
احذر من تسجيل بيانات حساسة في السجل نفسه؛ فالهدف تتبّع الإجراءات لا حفظ كلمات المرور أو رموز الجلسات. اجعل السجل للقراءة فقط بحيث لا يستطيع المشغّل تعديله أو حذفه، وحدّد من يملك صلاحية تصديره. ومن المفيد أيضًا استخدام معرّفات ثابتة للفاعلين بدل الأسماء المستعارة المتغيرة، لأن ذلك يحافظ على ترابط السجل عبر الزمن. بهذه الطريقة يتحول السجل من مجرد ملف تقني إلى دليل قابل للاستخدام عند المراجعة أو عند التحقيق في حادث.
التحقق الدوري والتنبيهات: تحويل السجل إلى رقابة فعلية
السجل بلا مراجعة يصبح أرشيفًا صامتًا. اعتمد مراجعة دورية على إيقاع محدد، أسبوعية أو شهرية حسب حساسية البيئة، تتضمن التحقق من الصلاحيات الممنوحة حديثًا وتلك التي لم تُستخدم منذ فترة. ومن الممارسات الجيدة مراجعة من دخل البروفايلات الحساسة ومن غيّر الإعدادات الأساسية. الهدف ليس التجسس على الفريق، بل كشف الانحراف مبكرًا قبل أن يتحول إلى مشكلة يصعب تتبع أثرها.
ابنِ تنبيهات للأحداث غير المعتادة، مثل فتح بروفايل إنتاج من جهاز غير معتاد، أو حذف جلسة، أو محاولة وصول مرفوضة متكررة. ولا تبالغ في عدد التنبيهات حتى لا يتجاهلها الفريق؛ ركّز على ما يستدعي تدخلًا فعلًا. مثال افتراضي: تنبيه عند منح صلاحية حذف لبروفايل إنتاج، ويتبعه تأكيد يدوي من المراجع. هذا المزيج بين سجل موثوق وتنبيه مركّز ومراجعة بشرية هو ما يجعل نظام الصلاحيات قابلًا للتدقيق حقًا لا على الورق فقط.
حماية بيانات الاعتماد والجلسات داخل الفريق
البروفايل غالبًا يحمل جلسة دخول قائمة، وهي الجزء الأكثر حساسية. لهذا لا تُشارك كلمات المرور عبر الرسائل أو الجداول المفتوحة، بل استخدم مدير كلمات مرور أو مخزن أسرار يمنح الوصول دون كشف القيمة. كذلك انتبه إلى رموز الاستعادة والملفات المرتبطة بالبروفايل؛ فنسخة منها على جهاز شخصي قد تعادل مفتاحًا دائمًا يتجاوز الصلاحيات التي ضبطتها داخل نظام التوزيع.
اعزل البيئات عن بعضها قدر الإمكان، بحيث لا ينتقل أثر جلسة من بروفايل تجربة إلى بروفايل إنتاج. ومن الممارسات المفيدة تسجيل الخروج من الجلسات عند انتهاء المهمة أو عند نقل البروفايل بين أعضاء الفريق، وتقييد عدد الأجهزة المسموح لها بفتح البروفايل الحساس. عند مغادرة عضو، لا يكفي إلغاء حساب الدخول، بل راجع الجلسات النشطة والرموز والأجهزة المرتبطة، لأن أي واحدة منها قد تبقى مفتوحًا إن أُهملت أثناء إجراءات الخروج.
دورة حياة البروفايل من الإنشاء إلى الإلغاء
عامل البروفايل كأصل له عمر محدد لا كملف دائم. تبدأ الدورة بطلب موثّق يوضح الغرض والمالك والمدة، ثم إنشاء البروفايل في المجلد المناسب وتسميته وفق النمط المعتمد، ثم منح الصلاحيات لأصغر عدد ممكن من الأعضاء. وبعد انتهاء الحاجة، يُعاد تقييم الوصول؛ فإن كان البروفايل ما زال مطلوبًا يُحدّث مالكه وصلاحياته، وإن انتهى غرضه يُعطّل ثم يُؤرشف ثم يُحذف وفق سياسة واضحة.
عند نقل المسؤولية، سجّل عملية الانتقال رسميًا: من سلّم ومن استلم ومتى تُعدّل الصلاحيات. وعند مغادرة عضو، لا تكتفِ بتعطيل حسابه، بل أزل صلاحياته من كل البروفايلات التي يملكها أو يشغّلها وأعد تعيين مسؤول بديل. هذه الخطوات تحوّل دورة الحياة إلى إجراء متكرر لا يعتمد على الذاكرة، وتمنع تراكم بروفايلات مهجورة بصلاحيات قديمة، وهي من أكثر الثغرات شيوعًا وأقلّها ملاحظة في البيئات اليومية.
قوائم تحقق تشغيلية ومقاييس لقياس انضباط الصلاحيات
اجعل الانضباط قابلًا للقياس بدل الاكتفاء بالنوايا. من المفيد متابعة مؤشرات بسيطة مثل: عدد البروفايلات بلا مالك محدد، ونسبة الصلاحيات غير المستخدمة منذ مدة، ومتوسط زمن إزالة الوصول بعد مغادرة عضو، وعدد التنبيهات المفتوحة دون معالجة. هذه الأرقام تكشف الفجوات بوضوح وتساعد على ترتيب الأولويات، حتى لو كانت مجرد عدّ يدوي منظم في البداية.
وأخيرًا، اختبر صلاحياتك من منظور المخالف لا المتحقق فقط: حاول إنجاز مهمة يفترض أن دورك يمنعها، وراقب هل يمنعك النظام ويسجّل المحاولة. واحتفظ بقائمة تحقق قبل أي توسّع في الفريق: هل لكل بروفايل مالك؟ هل الصلاحيات أقل ما يلزم؟ هل السجل للقراءة فقط؟ هل توجد مراجعة دورية؟ هذه الأسئلة الأربعة وحدها تغطي معظم المخاطر العملية في توزيع البروفايلات على فرق العمل.
أسئلة شائعة
كيف أمنع أعضاء الفريق من تغيير إعدادات البروفايل الحساس؟
لا تعتمد على الاتفاق الشفهي، بل امنح صلاحية الفتح والتصفح فقط لمن يحتاج التنفيذ، واحتفظ بصلاحية تعديل الإعدادات لدور المدير وحده. ثم راقب السجل بحثًا عن أي تغيير إعداد أساسي، وفعّل تنبيهًا يطلب تأكيدًا بشريًا. إن كان المتصفح لا يدعم هذا الفصل الدقيق، فاعزل البروفايل الحساس في مجموعة منفصلة تفتح على أجهزة محددة، وقلّل عدد من ينتمي إليها إلى أدنى حد ممكن.
ما الفرق بين سجل التدقيق والسجل التقني العادي للمتصفح؟
السجل التقني العادي يهتم بسير العمليات والأخطاء لأغراض الصيانة، أما سجل التدقيق فيربط كل إجراء بهوية فاعل وهدف محدد ووقت ونتيجة، ليكون قابلًا للمساءلة والمراجعة. لذلك يجب أن يكون سجل التدقيق للقراءة فقط، وأن يمنع تعديله من المشغّلين، وأن يستخدم معرّفات ثابتة للفاعلين. اجعله مرجعًا عند حدوث تغيير أو حادث، لا مجرد ملف يمتلئ ببيانات لا يراجعها أحد.
ماذا أفعل بصلاحيات عضو غادر الفريق للتو؟
بعد تعطيل حسابه، أزل صلاحياته من كل بروفايل يملكه أو يشغّله، وعيّن مسؤولًا بديلًا لكل بروفايل بلا مالك، وأنهِ الجلسات النشطة وراجع الأجهزة والرموز المرتبطة. ثم وثّق تاريخ الإزالة في السجل لتكون واضحة عند أي مراجعة. ولا تكتفِ بتعطيل الدخول لأن الجلسة القائمة أو نسخة البروفايل على جهازه قد تبقى وسيلة وصول غير مقصودة إن أُهملت هذه الخطوة.
شارك في تقييم ونقاش المقال
رأيك يضيف قيمة للمقال ويساعدنا على تحسين المحتوى والنقاش حوله.
النقاش
جارٍ تحميل التعليقات…