المصادقة المقاومة للتصيد: لماذا لا تتساوى كل وسائل MFA؟

المصادقة المقاومة للتصيد: لماذا لا تتساوى كل وسائل MFA؟

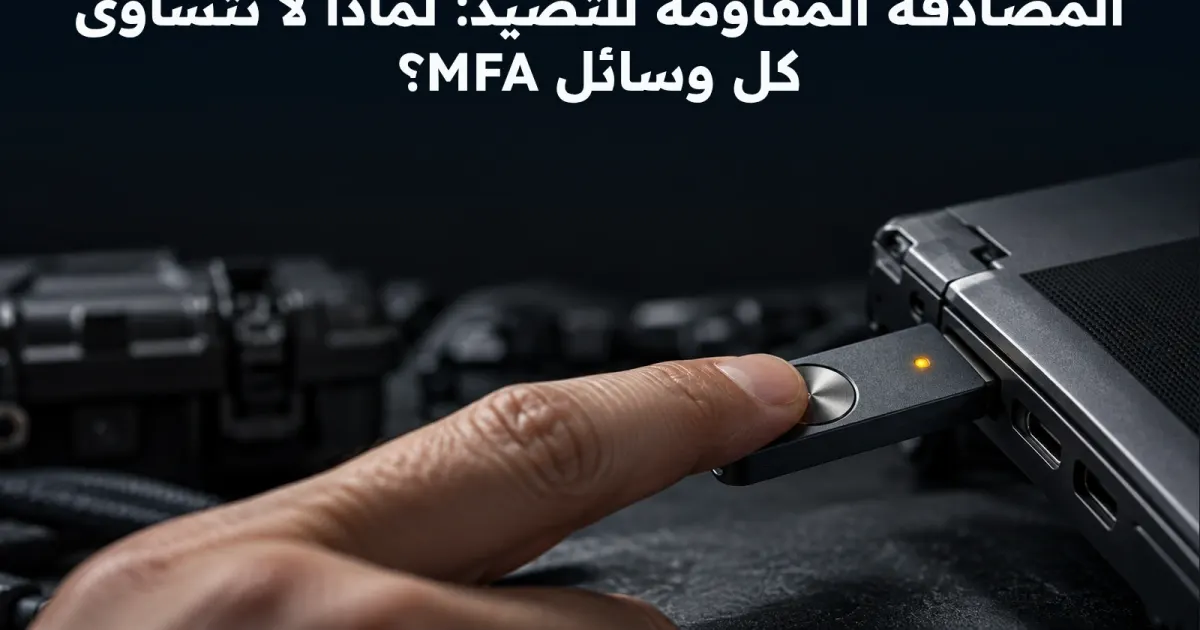
إضافة عامل ثانٍ تحسن الحماية، لكن بعض العوامل ما زال يمكن خداع المستخدم لإرسالها إلى صفحة مزيفة، بينما تعتمد Passkeys ومفاتيح FIDO على ربط الاعتماد بالموقع.

لماذا يهم؟
1مصادر موثقة
2محاور
  • OTP يمكن اعتراضه أو سرقته عبر صفحات تصيد في الوقت الحقيقي.
  • FIDO/WebAuthn يستخدم اعتمادًا مرتبطًا بالموقع بدلاً من كود يكتبه المستخدم.
  • CISA تشجع المؤسسات على التوجه إلى phishing-resistant MFA عندما يكون ذلك ممكنًا.

لماذا الكود قابل لإعادة التوجيه؟

المستخدم يستطيع كتابة OTP في صفحة مزيفة دون أن يدرك ذلك، ويمكن للمهاجم تمريره فورًا إلى الموقع الحقيقي. العامل موجود، لكن سياق الموقع ليس جزءًا من السر نفسه.

ما الذي يتغير مع FIDO؟

المصادقة بالمفتاح العام تتحقق من نطاق الخدمة، لذلك لا يستطيع موقع تصيد ببساطة طلب نفس السر وإعادة استخدامه على نطاق آخر.
هل تريد الاحتفاظ بالمقال أو إعادة استخدامه؟
مجتمع إيجي تاجعن المجتمع

شارك في تقييم ونقاش المقال

رأيك يضيف قيمة للمقال ويساعدنا على تحسين المحتوى والنقاش حوله.

تفاعل مع المقالاختر التفاعل المناسب، ويمكنك تغيير رأيك لاحقًا.
قيّم جودة المقاللا توجد تقييمات بعد — كن أول من يقيّم.

نقاش القراء

النقاش

جارٍ تحميل التعليقات…

بعد هذه المادة

تابع القراءة

كل مواد #الأمان والخصوصية
مرتبطة بنفس الوسوم04
  1. 02
  2. 03
  3. 04
اختيار القراء

الأكثر قراءة

الترتيب الكامل
  1. 01
  2. 02
  3. 03
  4. 04
  5. 05
يتجدد مع النشر

أحدث المواد

  1. 01
  2. 02
  3. 03
  4. 04
  5. 05
  6. 06