

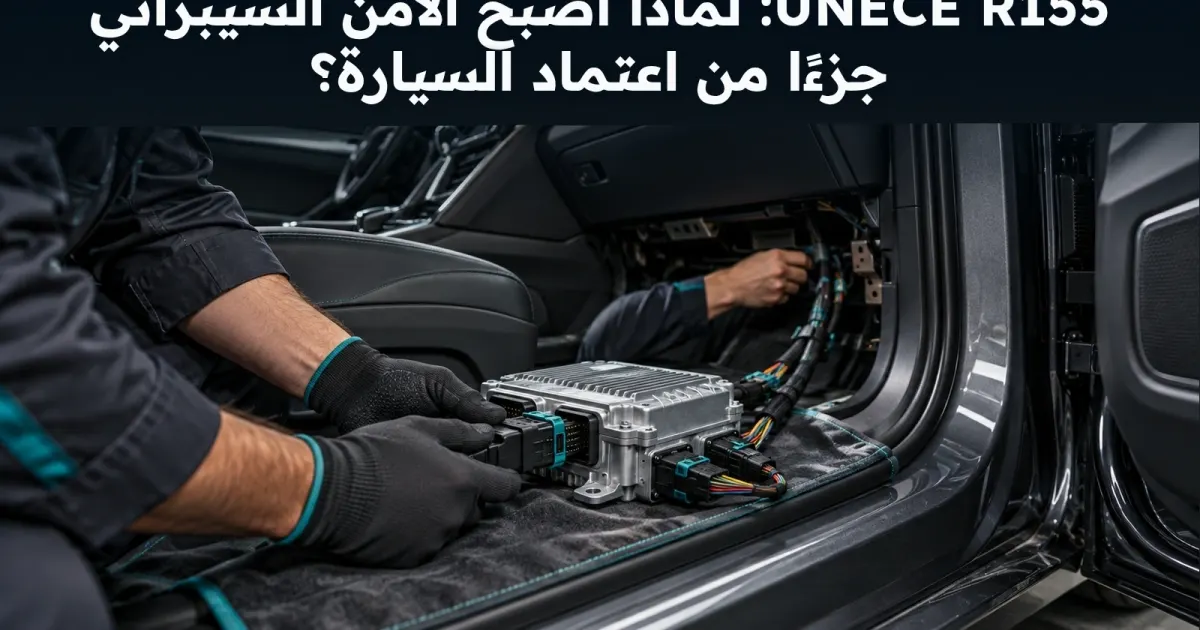
أمن السيارة المتصلة لا ينتهي عند نجاح اختبار قبل طرحها. البرمجيات والخدمات والموردون يظلون جزءًا من عمر المركبة، وقد تظهر مخاطر جديدة بعد البيع. تنظم UN Regulation No. 155 متطلبات ترتبط بالأمن السيبراني ونظام إدارته في سياق اعتماد أنواع المركبات. لفهم الفكرة عمليًا، نتابع كيف ترتبط المسؤوليات والمخاطر والاختبارات والمعالجة في ملف يمكن مراجعته، مع مراعاة اختلاف النطاق حسب السوق.
CSMS عملية لها مسؤولون وأدلة
نظام إدارة الأمن السيبراني، أو CSMS، يعني وجود أساليب منظمة لرصد المخاطر وتقييمها والتعامل معها عبر التطوير والإنتاج وما بعد البيع. لا يكفي اسم على وثيقة إذا لم يظهر من يتخذ القرار وكيف يتابع أثره. كطريقة عمل مقترحة، اربط كل خطر بالوظيفة المتأثرة والجهة المسؤولة والإجراء المتخذ والدليل الذي يوضح النتيجة. هذه طريقة لتنظيم الفهم وليست نموذج اعتماد رسميًا؛ المرجع الملزم يظل نص اللائحة ومتطلبات الجهة المختصة في السوق المعني.
المورد جزء من الصورة الأمنية
قد تأتي وحدات إلكترونية وبرمجيات من شركات متعددة، لذلك يحتاج المصنع إلى معرفة مصادر المكونات وإصداراتها ومسؤوليات تحديثها. احتفظ بوصف الواجهات وحدود الثقة والصلاحيات المرتبطة بكل طرف، وراجع أثر أي تغيير لاحق على تقييم المخاطر. لا تفترض أن كل مورد يستطيع الوصول إلى البيانات أو الأنظمة نفسها. عندما تكون مسؤولية معالجة مشكلة مشتركة غير واضحة، اجعلها نقطة متابعة محددة بدل إخفائها وراء عبارة أن المنتج اجتاز اختبارًا عامًا.
خطوات عملية
- اربط المكون بمصدره وإصداره ومسؤول تحديثه.
- راجع المخاطر عند تغيير مكون أو واجهة مرتبطة به.
اختبار وظيفة اتصال ضمن بيئة مصرح بها
في سيناريو افتراضي، تتلقى وحدة بيانات من خدمة سحابية لتحديث ميزة غير حرجة بواجهة المركبة. يبدأ التقييم برسم تدفق البيانات والمصادقة وحدود الثقة وآلية التحديث. راجع ما الذي يحدث عند رفض رسالة أو تعذر الاتصال، وكيف تُسجل الحالة ويعود النظام لمسار آمن. نفذ التقييم في مختبر مصرح به وبخطة لا تعرض أحدًا لخطر على الطريق. الهدف اختبار افتراضات التصميم ومعالجة الملاحظات، وليس تقديم خطوات اختراق أو اعتبار مثال واحد تغطية لكل الأنظمة.
قائمة مراجعة
- هل يوضح السجل ما تم اختباره وما استُبعد؟
- هل ترتبط الملاحظة بضابط ونتيجة معالجة يمكن تتبعها؟
ما بعد البيع يحتاج متابعة النتيجة
قد يظهر بلاغ ثغرة بعد إطلاق الطراز أو تتغير افتراضات وظيفة متصلة. لذلك تظل قنوات استقبال البلاغات وتحليل التأثر والاستجابة جزءًا مهمًا من العملية. عند وجود معالجة، تابع نطاق المركبات المتأثرة وكيفية التحقق من وصولها ونتيجتها بحسب البنية المتاحة. لا تساوي عبارة تحديث عبر الهواء ضمانًا بإغلاق كل ثغرة تلقائيًا؛ وسائل التصحيح تختلف حسب الطراز والنظام. سجل الحالات التي لم تصلها المعالجة أو لم يمكن التحقق منها بدل اعتبار نشر التحديث نهاية المتابعة.
خطوات عملية
- حدد المكون والإصدارات التي يشملها البلاغ.
- اربط قرار المعالجة بدليل تحقق وحدود تغطيته.
جهز ملفًا يوضح سلسلة القرار
فريق المراجعة يحتاج أن يرى العلاقة بين تهديد وضابط واختبار وملاحظة وقرار تصحيح، مع مسؤول واضح ودورة لتحديث التقييم. كثرة الاختبارات لا تعوض تجاهل واجهة تغيرت أو مورد لم تُحسم مسؤوليته. احتفظ بقيود الفحص ضمن الملف، ولا تحول عدم ظهور مشكلة في سيناريو واحد إلى إثبات انعدام المخاطر. قبل استخدام الملف في اعتماد فعلي، راجع النسخة الرسمية والجهة المختصة لتحديد نطاق التطبيق والمتطلبات؛ المقال لا يحدد مواعيد إلزام أو حكمًا على طراز معين.
قائمة مراجعة
- هل توجد أدلة معالجة للملاحظات المفتوحة؟
- هل المرجع والنطاق التنظيمي محددان للسوق المعني؟





شارك في تقييم ونقاش المقال
رأيك يضيف قيمة للمقال ويساعدنا على تحسين المحتوى والنقاش حوله.
النقاش
جارٍ تحميل التعليقات…