إعلان مؤكد وحدوده
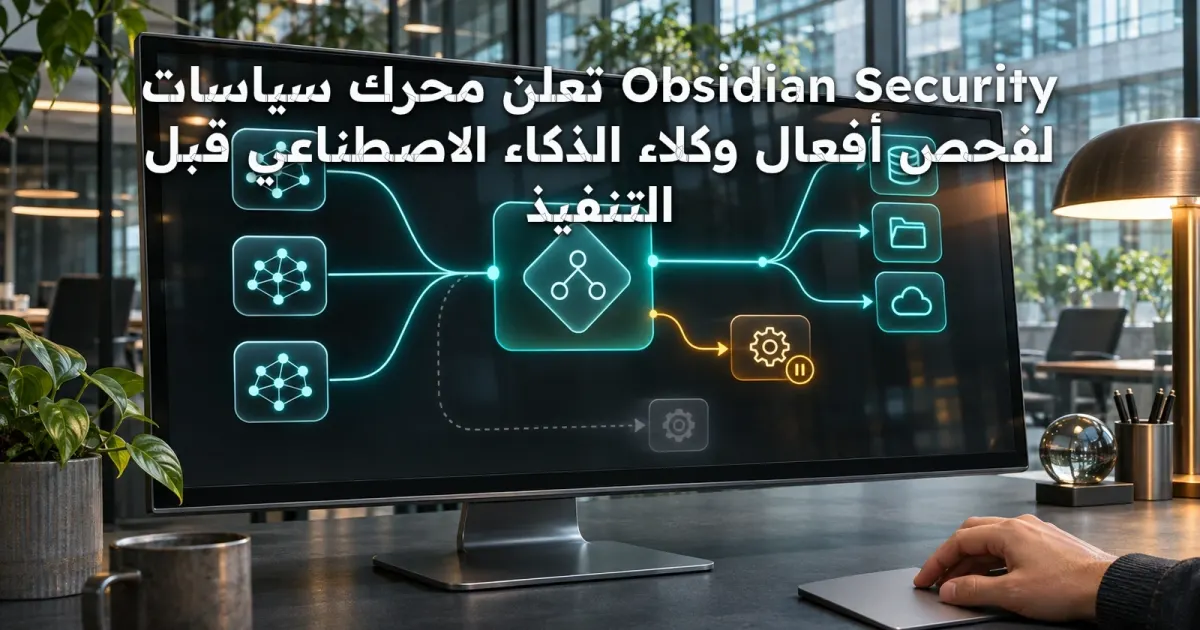
أعلنت شركة Obsidian Security يوم 10 نوفمبر 2026 محرك Runtime Policy Decision Engine لاتخاذ قرارات بشأن أفعال وكلاء الذكاء الاصطناعي قبل تنفيذها. وفق البيان الرسمي، يجمع النظام سياق هوية الشخص الذي يعمل الوكيل نيابة عنه، وصلاحيات التطبيقات، وتصنيفات البيانات، ثم يقارن الفعل بسياسات مركزية. قد ينتج عن القرار السماح أو المنع أو طلب موافقة في نقاط التنفيذ التي تدعم ذلك. هذا وصف موثق لإعلان الشركة، وليس اختبارًا مستقلًا لفعالية منتجها أو ضمانًا بأن كل الوظائف متاحة لجميع العملاء.
ما الذي تغيّر في حماية الوكلاء؟
كان من السهل نسبيًا معرفة أي وكيل يمتلك حسابًا أو إذنًا، لكن ذلك لا يجيب عن سؤال: هل يجب السماح بهذا الفعل المحدد الآن؟ قد يملك الوكيل بيانات اعتماد صحيحة ويستخدم أداة معتمدة، ثم يحاول إرسال ملف حساس إلى خدمة خارجية. المحرك الجديد يضيف قرارًا سياقيًا وقت التشغيل بدل الاكتفاء بجرد الوكلاء أو فحص إعداداتهم مرة واحدة. تقول الشركة إن السياسة نفسها يمكن استخدامها عبر نقاط إنفاذ مدعومة متعددة، مع سجل يوضح سبب القرار.
وسيط MCP وواجهة القرار
أعلنت الشركة أيضًا MCP Security Proxy الذي يفحص استدعاءات أدوات MCP قبل وصولها إلى التطبيقات المتصلة، مع إمكان إبقاء رمز وصول التطبيق بعيدًا عن عميل الذكاء الاصطناعي في التكاملات المدعومة. وتوفر Policy Decision API للبوابات المخصصة: ترسل البوابة تفاصيل الفعل وتحصل على قرار مفسر ثم تطبقه بنفسها. هذا فارق أساسي؛ فالواجهة لا توقف العملية تلقائيًا إذا تجاهلت البوابة نتيجة القرار أو أخطأت في تنفيذها. يحتاج التطبيق إلى مسار موثوق لمعالجة الأخطاء وانقطاع الاتصال.
من يستفيد عمليًا؟
يهم الخبر فرق أمن المعلومات التي تدير وكلاء برمجة مثل Codex و Claude Code، وفرق المنصات التي تستخدم بوابات MCP، والمؤسسات التي تصل وكلاؤها إلى أنظمة إدارة العملاء والمستندات والبيانات. مثال توضيحي: قد تسمح سياسة لوكيل دعم بقراءة ملف خدمة عام، لكنها تمنع تحميل بيانات عميل مصنفة «شديدة الحساسية». وقد تختلف النتيجة باختلاف هوية المستخدم والقسم الذي يعمل فيه. المثال يشرح فكرة المنتج، وليس نتيجة اختبار أجراه إيجي تاج.
الحدود التي لا ينبغي تجاهلها
تفرق صفحة المنتج الرسمية بين اكتشاف الوكلاء والتحكم في أفعالهم وقت التشغيل. ليست كل منصة يمكن اكتشاف وكلائها نقطة إنفاذ تدعم اعتراض العمليات. كما أن خيار طلب موافقة بشرية متاح فقط حيث تدعمه نقطة التنفيذ، وليس في جميع التكاملات. وتوضح الشركة أن الفعل الذي لا يطابق سياسة قد يمر؛ لذا فإن كتابة سياسات ناقصة تترك فجوات. لا يمكن افتراض أن المنتج يمنع كل تسرب للبيانات أو كل أمر خطر، ولا أن إضافة وسيط MCP تغطي الاتصالات المباشرة خارج مساره.
اختبار عملي قبل الاعتماد
ابدأ بجرد الوكلاء والحسابات والرموز والتطبيقات المتصلة. أنشئ سياسة تجريبية على بيانات اصطناعية، ثم اختبر عملية قراءة مسموحة وأخرى محظورة. استخدم وضع Flag الذي تصفه الشركة لرصد تطابقات السياسة دون إيقاف العمل، ثم راجع السجلات: هل تظهر هوية الشخص والوكيل والأداة والسبب؟ اختبر تغيير تصنيف الملف بعد إنشاء السياسة، وإلغاء صلاحية المستخدم، وفشل الاتصال بمحرك القرار، ومحاولة الوكيل استخدام مسار بديل. قس أثر التأخير على سير العمل، ولا تنقل التجربة إلى الإنتاج قبل توثيق النتائج ومراجعة فريق الأمن.
أسئلة الشراء والتشغيل
ينبغي طلب قائمة دقيقة بنقاط الإنفاذ المدعومة في إصدار المؤسسة، وآلية تحديث التكاملات، ومكان معالجة سياق الموارد البشرية وتصنيفات البيانات، وسياسة الاحتفاظ بالسجلات. اسأل عن أثر توقف الخدمة، وحدود الوصول إلى واجهة القرار، والتكلفة الفعلية لكل بيئة؛ لم يتضمن الإعلان الذي راجعناه جدول أسعار تفصيليًا. استمرار تطبيق مبدأ أقل صلاحية، وعزل الأسرار، ومراجعة تغييرات الإنتاج يظل ضروريًا. محرك السياسات طبقة إضافية لا بديلًا عن هذه الضوابط.
كيف تتحقق من المصدر؟
يمكن قراءة إعلان Obsidian Security الرسمي المؤرخ 10 نوفمبر 2026 وصفحة AI Agent Security التي توضح نطاق التنفيذ والأسئلة الشائعة. قارن بين قائمة منصات الاكتشاف وقائمة نقاط الإنفاذ الفعلية، وتحقق من دعم الموافقات والبوابات المخصصة قبل اتخاذ قرار. المعلومات في هذا الخبر مستمدة من صفحات الشركة الرسمية التي جرت مراجعتها في 10 نوفمبر 2026؛ لم يثبت فريق إيجي تاج المنتج ولم يجر اختبارات أداء مستقلة. يمكن متابعة موضوعات أمن الوكلاء وبروتوكول MCP على إيجي تاج لاستيعاب السياق التقني. المصادر الرسمية المباشرة: https://www.obsidiansecurity.com/news/context-aware-runtime-decision-engine و https://www.obsidiansecurity.com/blog/runtime-policy-decision-engine .
شارك في تقييم ونقاش المقال
رأيك يضيف قيمة للمقال ويساعدنا على تحسين المحتوى والنقاش حوله.
النقاش
جارٍ تحميل التعليقات…