

تعمل الفرق الصغيرة بكفاءة حين لا يضيع وقتها في البحث عن النسخة الصحيحة من ملف ما، أو في التساؤل عمّن يملك حق التعديل. المشكلة غالبًا لا تكمن في قلة الأدوات، بل في غياب نظام واضح يربط كل ملف بمن يحتاج الوصول إليه فعلًا. عندما يكون الفريق مؤلفًا من ثلاثة إلى عشرة أشخاص، تصبح العشوائية أخطر من الحجم نفسه، لأن كل فرد ينشئ مجلدًا خاصًا به، فتتضاعف النسخ وتتشابه الأسماء وتضيع القرارات. الصلاحيات الواضحة ليست تعقيدًا إداريًا، بل اتفاق بسيط يحدد من يقرأ، ومن يعلّق، ومن يحرّر، ومن يدير. في هذا الدليل نشرح خطوات عملية لترتيب ملفات الفريق الصغير: كيف تصمم هيكل المجلدات أولًا، كيف تطبّق مبدأ أقل صلاحية ممكنة، كيف تستبدل الصلاحيات الفردية بالمجموعات، وكيف تقلل الروابط العشوائية. الهدف هو نظام يمكن لأي عضو جديد فهمه في دقائق، دون الحاجة إلى شرح شفهي طويل.
صمّم هيكل المجلدات قبل توزيع أي صلاحية
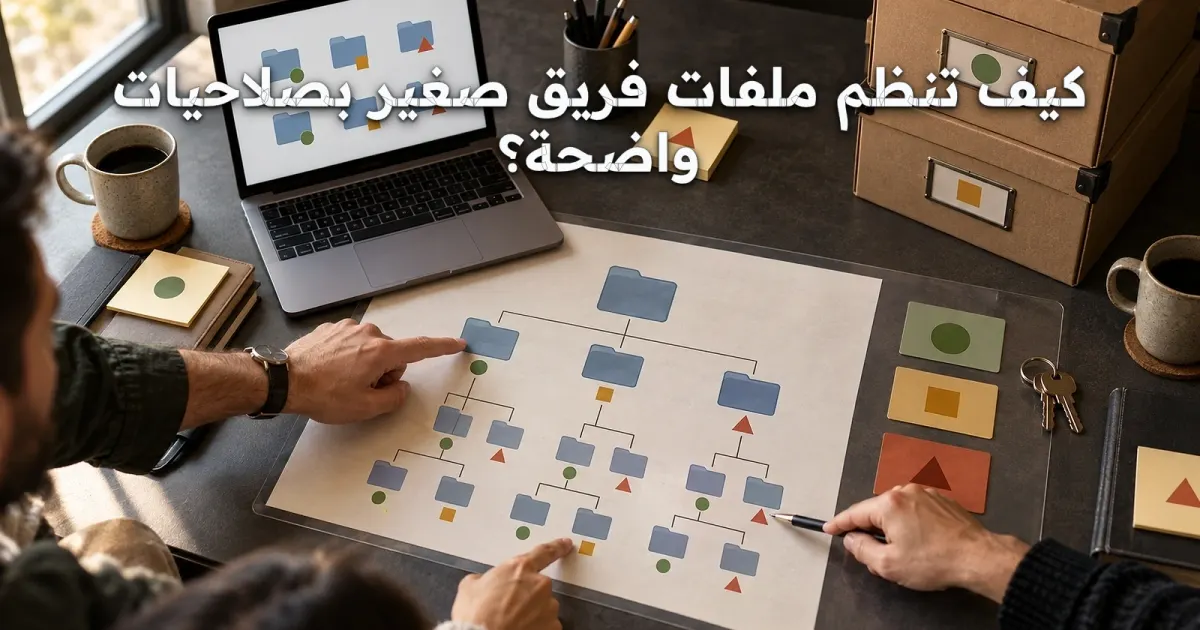
الخطأ الشائع أن يبدأ الفريق بمنح الصلاحيات قبل الاتفاق على شكل الهيكل، فيصبح لكل شخص منطق خاص في الترتيب. ابدأ برسم شجرة مجلدات على ورقة أو أداة رسم بسيطة، واسأل الفريق سؤالًا واحدًا: ما القرارات التي نبحث عنها غالبًا؟ المجلدات الجيدة تعكس المخرجات لا أسماء الأشخاص، مثل: العملاء، المشاريع، التسويق، المالية، الأرشيف. تجنّب العمق المفرط، فمستويات ثلاثة إلى أربعة كافية لمعظم الفرق الصغيرة. عندما يستقر الهيكل مسبقًا، تصبح الصلاحيات لاحقًا انعكاسًا له، بدل أن تكون ترقيعًا فوضويًا يُبنى على مجلدات متناثرة يصعب تتبّعها أو تفسيرها لأي عضو جديد.
قسّم المجلدات إلى نوعين واضحين: مجلدات مشتركة يصل إليها الجميع، ومجلدات مقيّدة مرتبطة بمهمة محددة. المجلدات المشتركة العامة، مثل الإرشادات وقوالب العمل، يجب أن تكون للقراءة فقط لمعظم الأعضاء، حتى لا يتغير مرجع مشترك دون علم أحد. أما المجلدات المقيّدة كملفات المالية أو العقود، فتُحصر بأقل عدد ممكن. اكتب هذا التقسيم في مستند قصير داخل المساحة نفسها، وسمّه دليل الهيكل، بحيث يجد أي عضو جديد الإجابة دون سؤال. هذه الوثيقة تصبح المرجع الذي تدار به كل نقاشات الصلاحيات لاحقًا.
طبّق مبدأ أقل صلاحية ممكنة
مبدأ أقل صلاحية يعني أن يمنح كل عضو أقل قدر من الوصول يكفي لإنجاز عمله، لا أكثر. فمصمّم المحتوى لا يحتاج عادة إلى تعديل ملفات المالية، والمسؤول عن الفواتير لا يحتاج إلى إعادة تسمية أرشيف الحملات. الفائدة مزدوجة: تقل احتمالات الحذف أو التعديل غير المقصود، وينحصر نطاق أي خطأ أو اختراق محتمل في مجلد واحد بدل المساحة كلها. طبّق المبدأ تدريجيًا: ابدأ بأضيق صلاحية معقولة، ثم وسّع عند وجود حاجة حقيقية موثّقة. هذا الاتجاه العكسي، أي البدء ضيّقًا ثم التوسيع، أأمن بكثير من منح كل شيء ثم محاولة السحب لاحقًا بعد حدوث مشكلة.
لكي لا يتحوّل المبدأ إلى عقبة يومية، افصل بين الحاجة العارضة والحاجة الدائمة. إذا احتاج زميل للاطلاع على مجلد مقيّد مرة واحدة، فالأنسب مشاركة مستند مفرد أو رابط مؤقت بدل منحه صلاحية دائمة على المجلد كله. أما الحاجة المتكررة، فتُترجم إلى عضوية في مجموعة بالصلاحية المناسبة. بهذه الطريقة يبقى الوصول الدائم مرتبطًا بالمهام المتكررة فقط، وتُعالَج الطلبات العابرة دون توسيع الصلاحيات بشكل دائم. راجع هذه القائمة كل شهر تقريبًا، وأزل أي صلاحية لم تعد مبرَّرة، لأن الصلاحيات تتضخم بصمت مع الوقت.
افهم مستويات الصلاحيات ومتى تستخدم كل مستوى
معظم خدمات التخزين السحابي تقدّم مستويات متدرجة تتشابه في جوهرها: عارض يقرأ فقط، معلّق يضيف ملاحظات دون تغيير المحتوى، محرّر يعدّل الملفات، ومدير يغيّر المشاركة ويحذف العناصر. فهم هذه الفروق يمنع منح صلاحية أوسع من الحاجة الفعلية. فالمراجع الذي يحتاج إبداء رأيه يكفيه مستوى التعليق، ولا داعي لمنحه التحرير الذي قد يفسد الصيغة الأصلية. وكثير من المشكلات تنشأ حين يُمنح الجميع مستوى التحرير تلقائيًا لمجرد تسهيل العمل، فتضيع النسخ المعتمدة وتتداخل التعديلات المتزامنة بلا رقابة واضحة.
اعتمد قاعدة داخلية بسيطة: المستوى الافتراضي للفريق هو التعليق أو القراءة، والتحرير يمنح فقط لمن ينتج الملف أو يملك قراره. أما الإدارة فتبقى محصورة بشخص أو شخصين مسؤولين عن الهيكل والصلاحيات، حتى يكون هناك مرجع واضح عند أي خلاف. اكتب هذه القاعدة في دليل الهيكل مع أمثلة على كل مستوى، لأن الأسماء نفسها قد تختلف بين أداة وأخرى بينما المنطق واحد. عندما يعرف الجميع معنى كل مستوى، تنخفض أسئلة مثل: لماذا لا أستطيع التعديل؟ إلى حدها الأدنى.
أنشئ مجموعات بدل منح الصلاحيات للأفراد
منح الصلاحيات فردًا فردًا يخلق فوضى يصعب تتبّعها سريعًا، فعند خروج عضو أو تغيّر مهامه يتعين عليك تذكّر كل مجلد منحته إياه. الحل هو إنشاء مجموعات حسب الدور، مثل: فريق المحتوى، فريق التصميم، فريق المالية، وتُربط المجموعة بالمجلدات مرة واحدة. حين ينضم عضو جديد، يكفي إضافته إلى المجموعة الصحيحة فيرث كل الصلاحيات المطلوبة تلقائيًا. وعند مغادرته تُزال عضويته من المجموعة فتختفي كل صلاحياته دفعة واحدة، دون بحث يدوي متعب أو خطر نسيان مجلد منسي يبقى مفتوحًا.
لتنجح المجموعات، اجعلها قليلة وواضحة ومرتبطة بالأدوار لا بالأشخاص. مجموعة باسم الفريق الإبداعي أوضح وأبقى من مجموعة باسم شخص بعينه قد يتغير دوره لاحقًا. تجنّب التداخل المتشعّب الذي يجعل من الصعب معرفة سبب امتلاك أحدهم صلاحية ما؛ فالقدرة على الإجابة عن سؤال كيف وصل هذا الوصول؟ جزء أساسي من النظام. وثّق في دليل الهيكل جدولًا بسيطًا يربط كل مجموعة بالمجلدات ومستوى صلاحيتها، فيصبح تدقيق النظام أمرًا سريعًا وقابلًا للتنفيذ بدل أن يكون تخمينًا شاقًا.
وحّد قواعد تسمية الملفات والإصدارات
الصلاحيات الواضحة لا تكفي إذا كانت الملفات نفسها متشابهة الأسماء ومتكررة. اعتمد اتفاق تسمية بسيطًا يشمل التاريخ بصيغة موحّدة، ونوع الملف، ووصفًا قصيرًا، مثل: 2026-03-عرض-مبادرة-الربع. الصيغة الدولية للسنة-الشهر-اليوم تجعل الترتيب الزمني تلقائيًا وتتفادى الالتباس بين تنسيقات التواريخ المختلفة. تجنّب الرموز الغريبة والمسافات المتكررة، واستخدم شرطات فاصلة بدل المسافات حين لا تسمح بها الأداة. هذا الاتفاق يقلل الحاجة إلى فتح الملفات للتحقق من محتواها، ويجعل البحث بنمط الاسم فعالًا ودقيقًا.
أما الإصدارات، فحاول الاعتماد على سجل الإصدارات المدمج في الأداة بدل إنشاء ملفات باسم نهائي وآخر أخير وثالث أخير أخيرًا. حيث تتوفر ميزة سجل التعديلات، استخدمها، واحتفظ باسم واحد للملف. وإذا اضطررت لتصدير نسخ مستقلة، فوثّق قاعدة الإصدار في دليل الهيكل، مثل إضافة رقم نسخة أو كلمة نهائي عند الاعتماد فقط. ثبت أيضًا مجلدًا للأرشيف تنقل إليه الملفات المنتهية بدل حذفها، فتظل الصلاحيات سارية للأرشيف مع إزالته من المسار اليومي، مما يحافظ على مساحة عمل نظيفة دون فقدان السجل.
افصل بين المساحة المشتركة والمساحات الشخصية
المساحة الشخصية لكل عضو مكانه الخاص للتجارب والمسودات، ولا يصل إليها أحد إلا بطلب صريح. أما المساحة المشتركة فهي المصدر الموثوق للملفات المعتمدة التي يعتمد عليها الفريق. هذا الفصل يمنع تسرب المسودات غير الجاهزة إلى العمل الرسمي، ويقلل الالتباس حول أي نسخة نعتمد. اجعل المساحة المشتركة هي الافتراضية للمشاريع، وخصّص المجلدات الشخصية للأمور المؤقتة فقط. وضّح في دليل الهيكل أن الملف الرسمي لا exists إلا داخل المساحة المشتركة، حتى يعتاد الفريق على نقل ما يستحق البقاء إلى المكان الصحيح.
لتفعيل الفصل، عرّف انتقالًا واضحًا للملف: يبدأ مسودة في المساحة الشخصية، ثم ينتقل إلى مجلد العمل الجاري في المساحة المشتركة، وأخيرًا إلى مجلد معتمد بعد المراجعة. يمكن تمييز كل مرحلة ببادئة أو مجلد فرعي، مثل: قيد-الإنشاء، للمراجعة، معتمد. هذا المسار يعطي كل عضو صورة واضحة عن حالة الملف دون سؤاله. الصلاحيات تتبع هذه المراحل: المسودات للمحرّر، والملفات المعتمدة للقراءة الواسعة، والأرشيف بعد الاعتماد. هكذا يصبح الوصول انعكاسًا لحالة العمل لا لشخص يتذكره أحدهم فقط.
اضبط المشاركة الخارجية والروابط المؤقتة
أخطر الثغرات غالبًا لا تأتي من الفريق نفسه بل من مشاركة رابط مفتوح لمن لا ينتمي إلى المساحة. اجعل القاعدة أن المشاركة الخارجية تمر بصلاحية قارئ فقط، وبمدة محددة، وبأضيق نطاق ممكن: ملف واحد أو مجلد فرعي بدل جذر المساحة. راجع إعدادات المشاركة العامة أولًا؛ فإتاحة الوصول لأي شخص يملك الرابط قد تكون افتراضية عند بعض الأدوات. وثّق سجلًا بسيطًا للمشاركات الخارجية النشطة يشمل اسم الملف والمستلم والمدة، وألغِ الرابط فور انتهاء الحاجة إليه.
لا تشارك مجلدًا مقيّدًا كاملًا لمجرد أن طرفًا خارجيًا يحتاج مستندًا واحدًا؛ استخرج الملف أو أنشئ رابطًا لنسخة محددة. وإذا كانت المداولة مع عميل أو مورّد متكررة، فبدل الروابط المتكررة، أنشئ مجلدًا مخصصًا للطرف الخارجي بمحتوى محدود وصلاحية قراءة فقط. تابع إشعارات الأداة بشأن من فتح الرابط ومتى، واستغل هذا السجل في المراجعة الدورية. حين تصبح المشاركة الخارجية استثناءً موثقًا ومحدود المدة، ينخفض خطر ربط داخلي مفتوح ينكشف لاحقًا ويصعب تتبعه.
راجع الصلاحيات دوريًا وحين تتغير الأدوار
الصلاحيات تتضخم بصمت: عضو ينضم لمشروع مؤقتًا فيحصل على وصول يبقى بعد انتهائه، وآخر يغادر الفريق فتبقى صلاحياته فعّالة. لهذا ضع موعدًا شهريًا ثابتًا لمراجعة الوصول، لا تعتمد على الذاكرة. ابدأ بأعلى صلاحية للمديرين وعددهم، ثم أعضاء كل مجموعة وارتباطها بالمجلدات. اسأل عن كل صلاحية: هل ما زالت مبرَّرة بالدور الحالي؟ إن كان الجواب لا، فسُحبت. هذه المراجعة القصيرة تمنع تراكم مخاطر مكتشفة فقط بعد وقوع مشكلة يصعب إصلاح أثرها.
خصص كذلك مراجعة فورية عند تغيّر الدور أو خروج عضو أو انتقاله لمشروع آخر، فاجعل من تحديث العضوية خطوة ضمن إجراءات تغيير المهمة نفسها. أفصل إجراءين: انضمام يحتاج إضافة إلى المجموعة المناسبة، ومغادرة تتطلب إزالة فورية وتسليم الملفات والملكية. وثّق في نهاية كل مراجعة تاريخًا ومَن نفّذها وما تغيّر، فالسجل المكتوب يجعل النظام قابلًا للتتبع ويسهّل تعليمه لأعضاء جدد. النظام الجيد ليس الذي يبني مرة واحدة، بل الذي يُصان بانتظام وبسيط بما يكفي ألا يُهمل.
وثّق النظام وعلّمه للأعضاء الجدد
أي نظام صلاحيات ينهار إذا بقي معرفةً شفهية عند شخص واحد. اكتب دليل هيكل قصيرًا لا يزيد على صفحتين: شجرة المجلدات، جدول المجموعات والصلاحيات، قواعد التسمية، ومسار مشاركة الملف من الإنشاء إلى الاعتماد. ضعه في متناول الجميع داخل المساحة المشتركة نفسها. هذا المستند يوفّر وقت الشرح المتكرر، ويحد من الاختلافات الشخصية في التطبيق، لأن الجميع يعود إلى مرجع واحد واضح عند أي غموض حول الوصول أو التسمية.
اجعل تعريف الأعضاء الجدد بالنظام جزءًا من أول يوم لهم، لا أمرًا يُترك لاحقًا. أطلِعه على دليل الهيكل، ثم أضفه إلى المجموعات المطلوبة لدوره، واشرح له معنى كل مستوى صلاحية عمليًا بمثال مجلد حقيقي. اطلب منه تنفيذ مهمة صغيرة كرفع ملف بالتسمية الصحيحة في مسودته، ثم نقله للمسار المشترك. هذا التدريب القصير يرسّخ الاتفاق ويمنع كل عضو من بناء عاداته الخاصة. النظام الذي يُفهم من البداية يعيش أطول، ويحتاج مراجعة أخف لاحقًا.
أسئلة شائعة
ما أقل صلاحية يمكن منحها لعضو جديد في فريق صغير؟
ابدأ بصلاحية القراءة أو التعليق على المجلدات المشتركة العامة، دون أي تحرير على المجلدات المقيّدة. أضفه إلى المجموعة التي تطابق دوره فقط، ووسّع صلاحيته عند وجود حاجة موثقة. هذا الاتجاه العكسي يقلّل مخاطر التعديل أو الحذف غير المقصود في الأسابيع الأولى، ويجعل توسيع الوصول لاحقًا قرارًا واعيًا لا افتراضيًا.
هل الأفضل منح الصلاحيات للأفراد أم للمجموعات؟
المجموعات أفضل لمعظم الفرق الصغيرة، لأنها تربط الصلاحية بالدور لا بالشخص، فتكفي إضافة عضو إلى المجموعة لينال كل ما يحتاجه، وتُزال عضويتها فور مغادرته فتختفي صلاحياته دفعة واحدة. احرص على أن تكون المجموعات قليلة وواضحة ومرتبطة بالمهام، ووثّق جدولًا يربط كل مجموعة بالمجلدات ومستوى صلاحيتها لتبقى إدارتها سريعة.
كيف أتعامل مع طلب عرض ملف لأحد خارج الفريق؟
شارك مستندًا محددًا لا مجلدًا كاملًا، وبصلاحية قراءة فقط، وبمدة محددة. تجنّب الإتاحة العامة لمن يملك الرابط، وألغِ المشاركة فور انتهاء الحاجة. إذا كان التعاون مع الطرف الخارجي متكررًا، فخصّص له مجلدًا محدودًا وصلاحية قراءة، وسجّل المشاركات الخارجية في قائمة بسيطة تظهر الملف والمستلم والمدة، وتراجعها دوريًا.
كيف أمنع تكرار الملفات والإصدارات المتشابهة؟
اعتمد اتفاق تسمية موحّدًا يشمل التاريخ بصيغة السنة-الشهر-اليوم ونوع الملف ووصفًا قصيرًا، واستخدم شرطات فاصلة بدل المسافات المتكررة والرموز الغريبة. اعتمد على سجل الإصدارات المدمج في الأداة بدل إنشاء ملفات باسم نهائي وآخر أخير، واحتفظ باسم واحد ثم وثّق قاعدة الإصدار. انقل الملفات المنتهية إلى مجلد أرشيف بدل حذفها، فيبقى السجل متاحًا دون فوضى.
متى يجب مراجعة صلاحيات الفريق؟
اجعل المراجعة الدورية شهرية، وأجرِ مراجعة فورية عند تغيّر دور عضو أو خروجه أو انتقاله لمشروع آخر. ابدأ بأعلى الصلاحيات، واسأل عن كل وصول: هل ما زال مبررًا بالدور الحالي؟ اسحب ما لم يعد مبررًا، وأزل عضوية المغادر ووثّق تسليم ملفاته وملكيتها، ثم سجّل تاريخ المراجعة وما تغيّر لتبقى العملية قابلة للتتبع.





شارك في تقييم ونقاش المقال
رأيك يضيف قيمة للمقال ويساعدنا على تحسين المحتوى والنقاش حوله.
النقاش
جارٍ تحميل التعليقات…