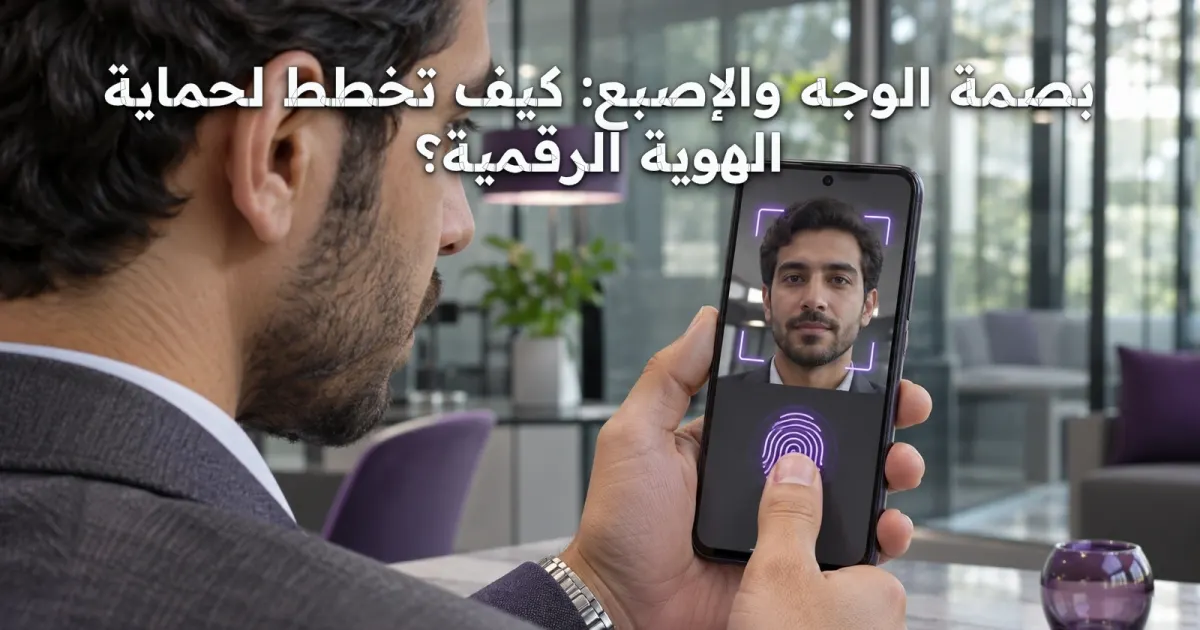
تفتح هاتفك بإصبعك، ثم بريدك بوجهك، وتدخل تطبيق البنك بالطريقة نفسها. تتكرر الحركة حتى يبدو أن البصمة أصبحت مفتاح كل حساب. لكن صباحًا افتراضيًا يبدأ بمستشعر معطل قد يكشف مشكلة مختلفة: أنت لا تتذكر كلمة مرور البريد، ورمز التحقق يصل إلى تطبيق داخل الهاتف، ونسخة الاسترداد محفوظة في مساحة سحابية تحتاج الحساب نفسه لفتحها.
الحماية هنا ليست اختيارًا بين البصمة وكلمة السر. المطلوب معرفة ما تفتحه البصمة فعلًا، وبناء طريق تستطيع استخدامه عندما تتوقف. معيار النجاح واضح: هل تقدر على فتح حسابك واستعادته دون الاعتماد على المستشعر؟
تاريخ المقال: 13 نوفمبر 2026.
خلف اللمسة: أين يسكن القالب؟
القالب الحيوي تمثيل حسابي لسمات مستخلصة من الوجه أو الإصبع، وليس بالضرورة صورة فوتوغرافية يمكن عرضها. عند التسجيل، ينشئ النظام مرجعًا للمقارنة؛ وعند الاستخدام، يقارن قراءة جديدة بذلك المرجع. طريقة الإنشاء والحفظ والحماية تختلف باختلاف الجهاز والخدمة.
في أنظمة Apple مثلًا، تجري مقارنة القوالب داخل المكوّن الأمني Secure Enclave. هذه معلومة تخص تصميمًا محددًا، ولا تثبت أن كل تطبيق يطلب صورة وجهك يعاملها بالطريقة نفسها. راجع شرح Apple للأمان الحيوي.
افتح وثائق جهازك وابحث عن مكان التخزين، وإمكان النسخ الاحتياطي، وما يصل إلى التطبيقات. ثم افصل ذلك عن خدمة تطلب رفع فيديو للوجه لإثبات الهوية؛ هنا اسأل عن مدة الاحتفاظ والحذف والجهات المستلمة. إذا لم تتضح الإجابة، فهي «يعتمد على الخدمة»، وافحص سياسة الخصوصية أو اسأل دعمها قبل التسجيل.
الحساب لا يرى إصبعك بالضرورة
هناك فرق بين فتح تطبيق سبق تسجيل دخولك إليه، واستخدام البصمة لتفعيل مفتاح مرور، وإرسال بيانات حيوية إلى خادم للمقارنة. تشابه نافذة الطلب لا يجعل العمليات متطابقة.
في تسجيل الدخول بمفتاح مرور، يمكن لقفل الجهاز، بالبصمة أو الوجه أو الرمز، أن يسمح باستخدام مفتاح تشفيري لإثبات الدخول. وتوضح Google أن بيانات البصمة والوجه المستخدمة لهذا الغرض تبقى على الجهاز ولا تُشارك معها. راجع شرح تسجيل الدخول بمفتاح مرور.
مثال افتراضي: تفتح ليلى بريدها بالبصمة وتظن أن الموقع يحتفظ بإصبعها. قد تكون البصمة تسمح باستخدام مفتاح محفوظ في مدير كلمات المرور. لتعرف حالتك، افتح إعدادات أمان الحساب وابحث عن «مفاتيح المرور»، ثم تحقق من المدير الذي يحفظها وهل يزامنها. مزامنة المفتاح لا تعني مزامنة قالب الإصبع.
ما الذي يمكن تغييره بعد التسريب؟
يمكن إلغاء كلمة سر مسروقة واستبدال سلسلة مختلفة بها. أما ملامح وجهك ونمط إصبعك فلا تملك لهما زر تبديل مماثلًا. حذف التسجيل وإعادة إضافة الإصبع ينشئ تسجيلًا جديدًا، لكنه لا يمنحك إصبعًا جديدًا ولا يمحو نسخة وصلت إلى طرف آخر.
هذا لا يعني أن تسريب أي قالب يفتح جميع الأجهزة تلقائيًا؛ الاستغلال يتوقف على شكل البيانات وحماية النظام وآلية المطابقة. لكنه يعني أن الوعد بإصلاح الضرر بمجرد «تغيير البصمة» وعد مضلل.
إذا أعلنت خدمة تسرب بيانات حيوية، افحص تحديدًا ما تسرب: صور أصلية، أم قوالب، أم بيانات حسابات؟ ألغ وسائل الدخول المتأثرة التي تتيح الخدمة إلغاءها، وراجع البدائل. لا تنقل إصبعًا آخر إلى الخدمة نفسها باعتباره حلًا كاملًا قبل فهم سبب الاختراق.
الرمز الذي تؤجّل كتابته هو الأساس
اختر لقفل الجهاز رمزًا طويلًا يصعب تخمينه، أو رمزًا أبجديًا رقميًا إذا كان متاحًا ومناسبًا لاستخدامك. تجنب تاريخ الميلاد والتتابعات المعروفة، ولا تجعل رمز الهاتف مطابقًا لرمز بطاقة أو جهاز مشترك. البصمة تقلل تكرار الكتابة، فتتيح تحمل رمز أقوى.
توضح Apple أن استخدام Face ID و Touch ID يتطلب إعداد رمز مرور أو كلمة سر للجهاز. لكن مسار الرجوع في التطبيق نفسه «يعتمد على الخدمة»؛ راجع شاشة خيارات الدخول ووثائقها، ولا تفترض أن رمز الهاتف يعوض كلمة سر كل حساب. انظر دليل الرموز والقياسات الحيوية.
احفظ كلمات سر الحسابات في مدير موثوق، ورتب الوصول إلى المدير عند فقد الهاتف. إذا كانت معرفة كلمة السر الرئيسية متروكة للبصمة وحدها، فقد نقلت نقطة التعطل إلى الخزنة التي تحتوي مفاتيحك.
ابنِ طريقًا لا يمر بالهاتف نفسه
ابدأ بالبريد الأساسي، لأنه يستقبل غالبًا روابط استعادة الحسابات الأخرى. راجع وسائل استرداده، ثم حساب مدير كلمات المرور، ثم الحسابات المالية والعمل. اكتب لكل حساب: وسيلة الدخول، والبديل، ومكان وسيلة الاسترداد.
الاستقلال يعني اختلاف نقطة الفشل. رمز احتياطي داخل صورة على الهاتف المعطل لا يساعدك، وبريد بديل لا تتذكر بياناته ليس بديلًا جاهزًا. احتفظ برموز الاسترداد، إن وفرتها الخدمة، في مكان منفصل محمي؛ نسخة ورقية بمكان آمن خيار ممكن، مع الانتباه إلى خطر وصول شخص إليها.
يمكن تسجيل مفتاح أمان احتياطي إذا دعمته الخدمة، وحفظه بعيدًا عن الهاتف. أما مفتاح المرور المتزامن فقد يسهل الانتقال بين الأجهزة، لكن استرجاعه يرتبط بمدير المفاتيح وحسابه. افحص شروط الاستعادة فيه تحديدًا.
لا تزل وسيلة الدخول الحالية قبل التأكد من البديل. وإذا ولدت مجموعة جديدة من الرموز، تحقق مما إذا كانت المجموعة السابقة أُلغيت، وحدّث نسختك المحفوظة.
حين يصبح الجهاز بوابة لشخص آخر
إضافة إصبع شريكك إلى هاتفك ليست بالضرورة إذنًا لفتح الشاشة فقط. بعض التطبيقات تقبل المصادقة الحيوية المسجلة على مستوى الجهاز؛ لذلك قد يمتد الإذن إلى خزنة كلمات السر أو عمليات حساسة. السلوك الدقيق «يعتمد على الخدمة»، ويُفحص من إعدادات التطبيق ووثائق المصادقة.
على جهاز مشترك، استخدم حسابات مستخدمين منفصلة حيث تتاح، وتجنب حفظ مفتاح مرور لحسابك الشخصي في ملف يستطيع الآخرون فتحه. وجود اسمك داخل التطبيق لا يثبت أن التطبيق يميز إصبعك عن بقية الأصابع المسجلة.
راجع تطبيقات المال والبريد والصور ومدير كلمات المرور. افحص ما الذي يحميه طلب البصمة: فتح الواجهة، أم كشف الأسرار، أم اعتماد التحويل؟ وراجع صلاحيات الكاميرا والميكروفون وإمكانية الوصول كلًا على حدة؛ إذن استخدام الكاميرا مختلف عن طلب المصادقة عبر النظام.
بروفة المستشعر المعطل
نفّذ الاختبار وأنت تملك جلسة دخول سليمة ووسائل الاسترداد، دون حذف بصماتك أو إعادة ضبط الهاتف:
إجراءات عملية
- اقفل الجهاز، ثم استخدم خيار إدخال الرمز المتاح بدل المستشعر. تأكد أنك تتذكره فعلًا.
- افتح نافذة خاصة على جهاز موثوق، وابدأ تسجيل دخول جديدًا للبريد الأساسي.
- اختر وسيلة بديلة متاحة، وتحقق من وصولك إليها دون فتح الهاتف بالبصمة.
- افحص إمكان الوصول إلى مدير كلمات المرور ووسيلة التحقق الإضافية بصورة مستقلة.
- دوّن العائق المحدد، ثم أصلحه وأعد الجزء الذي فشل فقط.
قد تكتشف أن الرسالة تصل إلى شريحة داخل الهاتف، أو أن الموافقة تتطلب التطبيق المقفل. عندها لم يتحقق الاستقلال بعد. وإذا استخدمت رمز استرداد أحادي الاستخدام، علّمه كمستهلك.
اختبار تعطل المستشعر مختلف عن فقد الجهاز كله؛ نجاح الرمز المحلي لا يثبت قدرتك على الاسترداد بعد السرقة. اختبر السيناريوهين دون تنفيذ مسح أو تعطيل متعمد قد يحرمك الدخول.
أسئلة شائعة قبل إغلاق الإعدادات
هل إضافة إصبع ثانٍ تعتبر خطة استرداد؟ تفيد عند إصابة إصبع، لكنها تعتمد على المستشعر والجهاز نفسيهما؛ لذلك لا تكفي.
هل كل فتح بالوجه يوفر الحماية نفسها؟ لا تفترض ذلك. راجع وثائق طرازك لمعرفة استخدامه الأمني والعمليات التي تسمح به، خصوصًا الدفع وفتح الأسرار.
هل يكفي الاحتفاظ بكلمة السر؟ قد يتطلب الحساب عاملًا إضافيًا. افحص مسار الدخول كاملًا، بما فيه رموز التحقق والاسترداد.
قراءة إضافية لفهم حدود البصمة
يوفر المعهد الوطني الأمريكي للمعايير والتكنولوجيا NIST مرجعًا عامًا للهوية الرقمية. وتناقش إرشادات المصادقة وإدارة وسائلها استخدام القياسات الحيوية ضمن منظومة مصادقة، وتفضل المقارنة المحلية على المركزية. تساعدك هذه المبادئ على طرح الأسئلة؛ أما تفاصيل جهازك واسترداد حسابك فمرجعها وثائق مزودهما.
اجعل النجاح قابلًا للإثبات
اختر حسابًا مهمًا، وافحص مكان القالب، وقوّ رمز الجهاز، وجهز وسيلة استرداد مستقلة، ثم جرّب الدخول دون المستشعر. احتفظ بملاحظة تحدد البديل ومكانه دون كشف أسراره. تكتمل الخطة عندما تستطيع تنفيذ الطريق البديل بنفسك، لا عندما يظهر زر البصمة في كل تطبيق.
شارك في تقييم ونقاش المقال
رأيك يضيف قيمة للمقال ويساعدنا على تحسين المحتوى والنقاش حوله.
النقاش
جارٍ تحميل التعليقات…